开源工具REA统一编排反编译器获25万星 自动化逆向冲击传统极客生态
AI技术投降派
REA的爆红并非源于大模型推理能力的突跃,而是凭借证据契约将繁琐的手工逆向工程工业化,在以极低订阅成本碾平传统解包亚文化的同时,也暴露出恶意二进制通过提示注入反向劫持AI的新型安全盲区。
AI-assisted summary of 解包软件只要一句话?AI项目五天暴涨17万星 — original source. Check the original for full context.
Source published:
Key ideas
- 开源项目 REA(Reverse Engineer Anything)在 5 天内暴涨至 24.8 万星,其本质并非新算法,而是通过 MCP 服务器调度 IDA Pro、Ghidra 等老牌逆向工具,并推行严格的“证据契约”交付机制。 (0:00)
- 在 DX-Ball 音频函数实测中,AI 重构的 C 代码跑通了全部 3,205 个测试且编译体积完全一致(63 字节),但实测也暴露了 AI 会将打砖块误认为《River Raid》以及长代码丢失末尾 30% 逻辑的严重幻觉问题。 (1:48)
- REA 引发了 Hacker News 社区对“手工解包亚文化被工业化碾平”与“AI 抢救冷门数字遗产”的激烈辩论,同时揭示出恶意程序可通过底层字符串实施提示词注入反杀分析 AI 的新型安全威胁。 (2:39)
Detailed notes
## Background 该视频由 Bilibili UP 主“AI技术投降派”于 2026 年 10 月 16 日发布。视频围绕 GitHub 上 5 天内暴涨至 24.7 万星的开源项目 REA(Reverse Engineer Anything)展开,拆解了它如何作为 MCP 中间层驱动 Ghidra、IDA Pro 等老牌工具实现 AI 逆向工程,并深入探讨了其严谨的“证据契约”机制、实测翻车边界,以及其引发的传统极客亚文化消亡争议与新型安全隐患。
## TL;DR 视频深度解密了爆火项目 REA 的架构核心:它并非取代传统逆向工具,而是通过 MCP 协议将 IDA Pro、Ghidra 等调度权交由 AI,并以强制附带伪代码与汇编证据的“证据契约”确保严谨性。实测显示其不仅能像素级还原 1994 年东方 Project 的弹幕逻辑、让 DX-Ball 声音函数重写后 3,205 个测试全过且字节完全一致,却也会自信认错游戏、偷吞代码。这场爆红不仅暴露了对抗样本利用“提示词注入”反杀分析 AI 的新型风险,更在 Hacker News 上引发了一场关于“手工拆解亚文化的葬礼”与“濒危数字遗产拯救”的技术伦理大震荡。
## Atmosphere & style 全片充斥着一种冷静克制、抽丝剥茧的技术清醒感,语调不疾不徐却一针见血,彻底剥离了社交媒体上浮躁的“一键逆向神话”。在严密的数据测试与架构剖析之外,讲述中流淌着一股对传统极客苦行手艺即将消逝的浪漫悲凉与深沉叹息,同时又直面工业化普及带来的不可逆浪潮,给观众带来强烈的思想冲击与怀旧怅惘。
## Bulletin - [00:00](https://www.bilibili.com/video/BV1UEJ16xEKY?t=0s) 开源项目 REA(Reverse Engineer Anything)在 5 天内暴涨至 24.8 万星,其本质并非新算法,而是通过 MCP 服务器调度 IDA Pro、Ghidra 等老牌逆向工具,并推行严格的“证据契约”交付机制。 - [01:48](https://www.bilibili.com/video/BV1UEJ16xEKY?t=108s) 在 DX-Ball 音频函数实测中,AI 重构的 C 代码跑通了全部 3,205 个测试且编译体积完全一致(63 字节),但实测也暴露了 AI 会将打砖块误认为《River Raid》以及长代码丢失末尾 30% 逻辑的严重幻觉问题。 - [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) REA 引发了 Hacker News 社区对“手工解包亚文化被工业化碾平”与“AI 抢救冷门数字遗产”的激烈辩论,同时揭示出恶意程序可通过底层字符串实施提示词注入反杀分析 AI 的新型安全威胁。
## Key takeaways - [00:00](https://www.bilibili.com/video/BV1UEJ16xEKY?t=0s) REA 项目通过 MCP 中间层将 AI 编程助手与 Ghidra、IDA Pro 等底层专业逆向工具链无缝连接,涵盖原生二进制、固件及 APK 等 22 类分析目标。 - [00:00](https://www.bilibili.com/video/BV1UEJ16xEKY?t=0s) 与市面鼓吹的“一键逆向”不同,REA 核心引入“证据契约”,强制要求 AI 的分析结论附带伪代码、汇编及调用链,并以原始二进制行为做闭环比对。 - [01:48](https://www.bilibili.com/video/BV1UEJ16xEKY?t=108s) 在 DX-Ball 声音函数逆向测试中,AI 重写出纯 C 代码并通过 3,205 个原始测试用例,编译产物达到与原始二进制完全一致的 63 字节。 - [01:48](https://www.bilibili.com/video/BV1UEJ16xEKY?t=108s) 该项目成功复原了 1994 年东方 Project 早期游戏的弹幕角度计算逻辑,与历史编译器的特征输出实现像素级吻合。 - [01:48](https://www.bilibili.com/video/BV1UEJ16xEKY?t=108s) AI 在高精度逆向中依然存在严重缺陷,例如在测试中误将打砖块游戏自信识别为《River Raid》,或在长代码重构中悄悄丢失最后 30% 核心逻辑。 - [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 对照实验表明,在简单任务中搭载 REA 并无优势甚至慢于纯模型,项目的爆红体现的是文化共鸣与工具编排,而非 AI 本身推理能力的突跃跃迁。 - [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 海外技术社区(如 Hacker News)将 REA 视作传统解包“亚文化葬礼”,感慨数千小时的手工极客情怀正被每月 200 美元的订阅无情替代。 - [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 数字遗产保护阵营反驳指出,大量缺乏极客关注的冷门老软件濒临灭绝,AI 工具带来了数字化抢救与技术平权的新可能。 - [04:12](https://www.bilibili.com/video/BV1UEJ16xEKY?t=252s) 逆向流程引入 AI 带来了新的安全死角:黑客可在恶意二进制的元数据或字符串中埋设提示词注入(Prompt Injection),反向接管并攻击分析 AI。 - [04:12](https://www.bilibili.com/video/BV1UEJ16xEKY?t=252s) 国内中文社区呈现冰火两重天:短视频平台充斥着百万播放量的“一键解包”入门噱头,而严肃的安全技术圈则对此保持极度冷静与沉默。 - [04:12](https://www.bilibili.com/video/BV1UEJ16xEKY?t=252s) 视频厘清了 REA 与 Reverse Scale 的差异:前者是冲锋前线的反编译器“执行者”编排层,后者则是指导安全方法论的“军师”路由包。
## Detailed walkthrough ### [00:00](https://www.bilibili.com/video/BV1UEJ16xEKY?t=0s) 开场与架构解密:五天爆红 24 万星的 REA
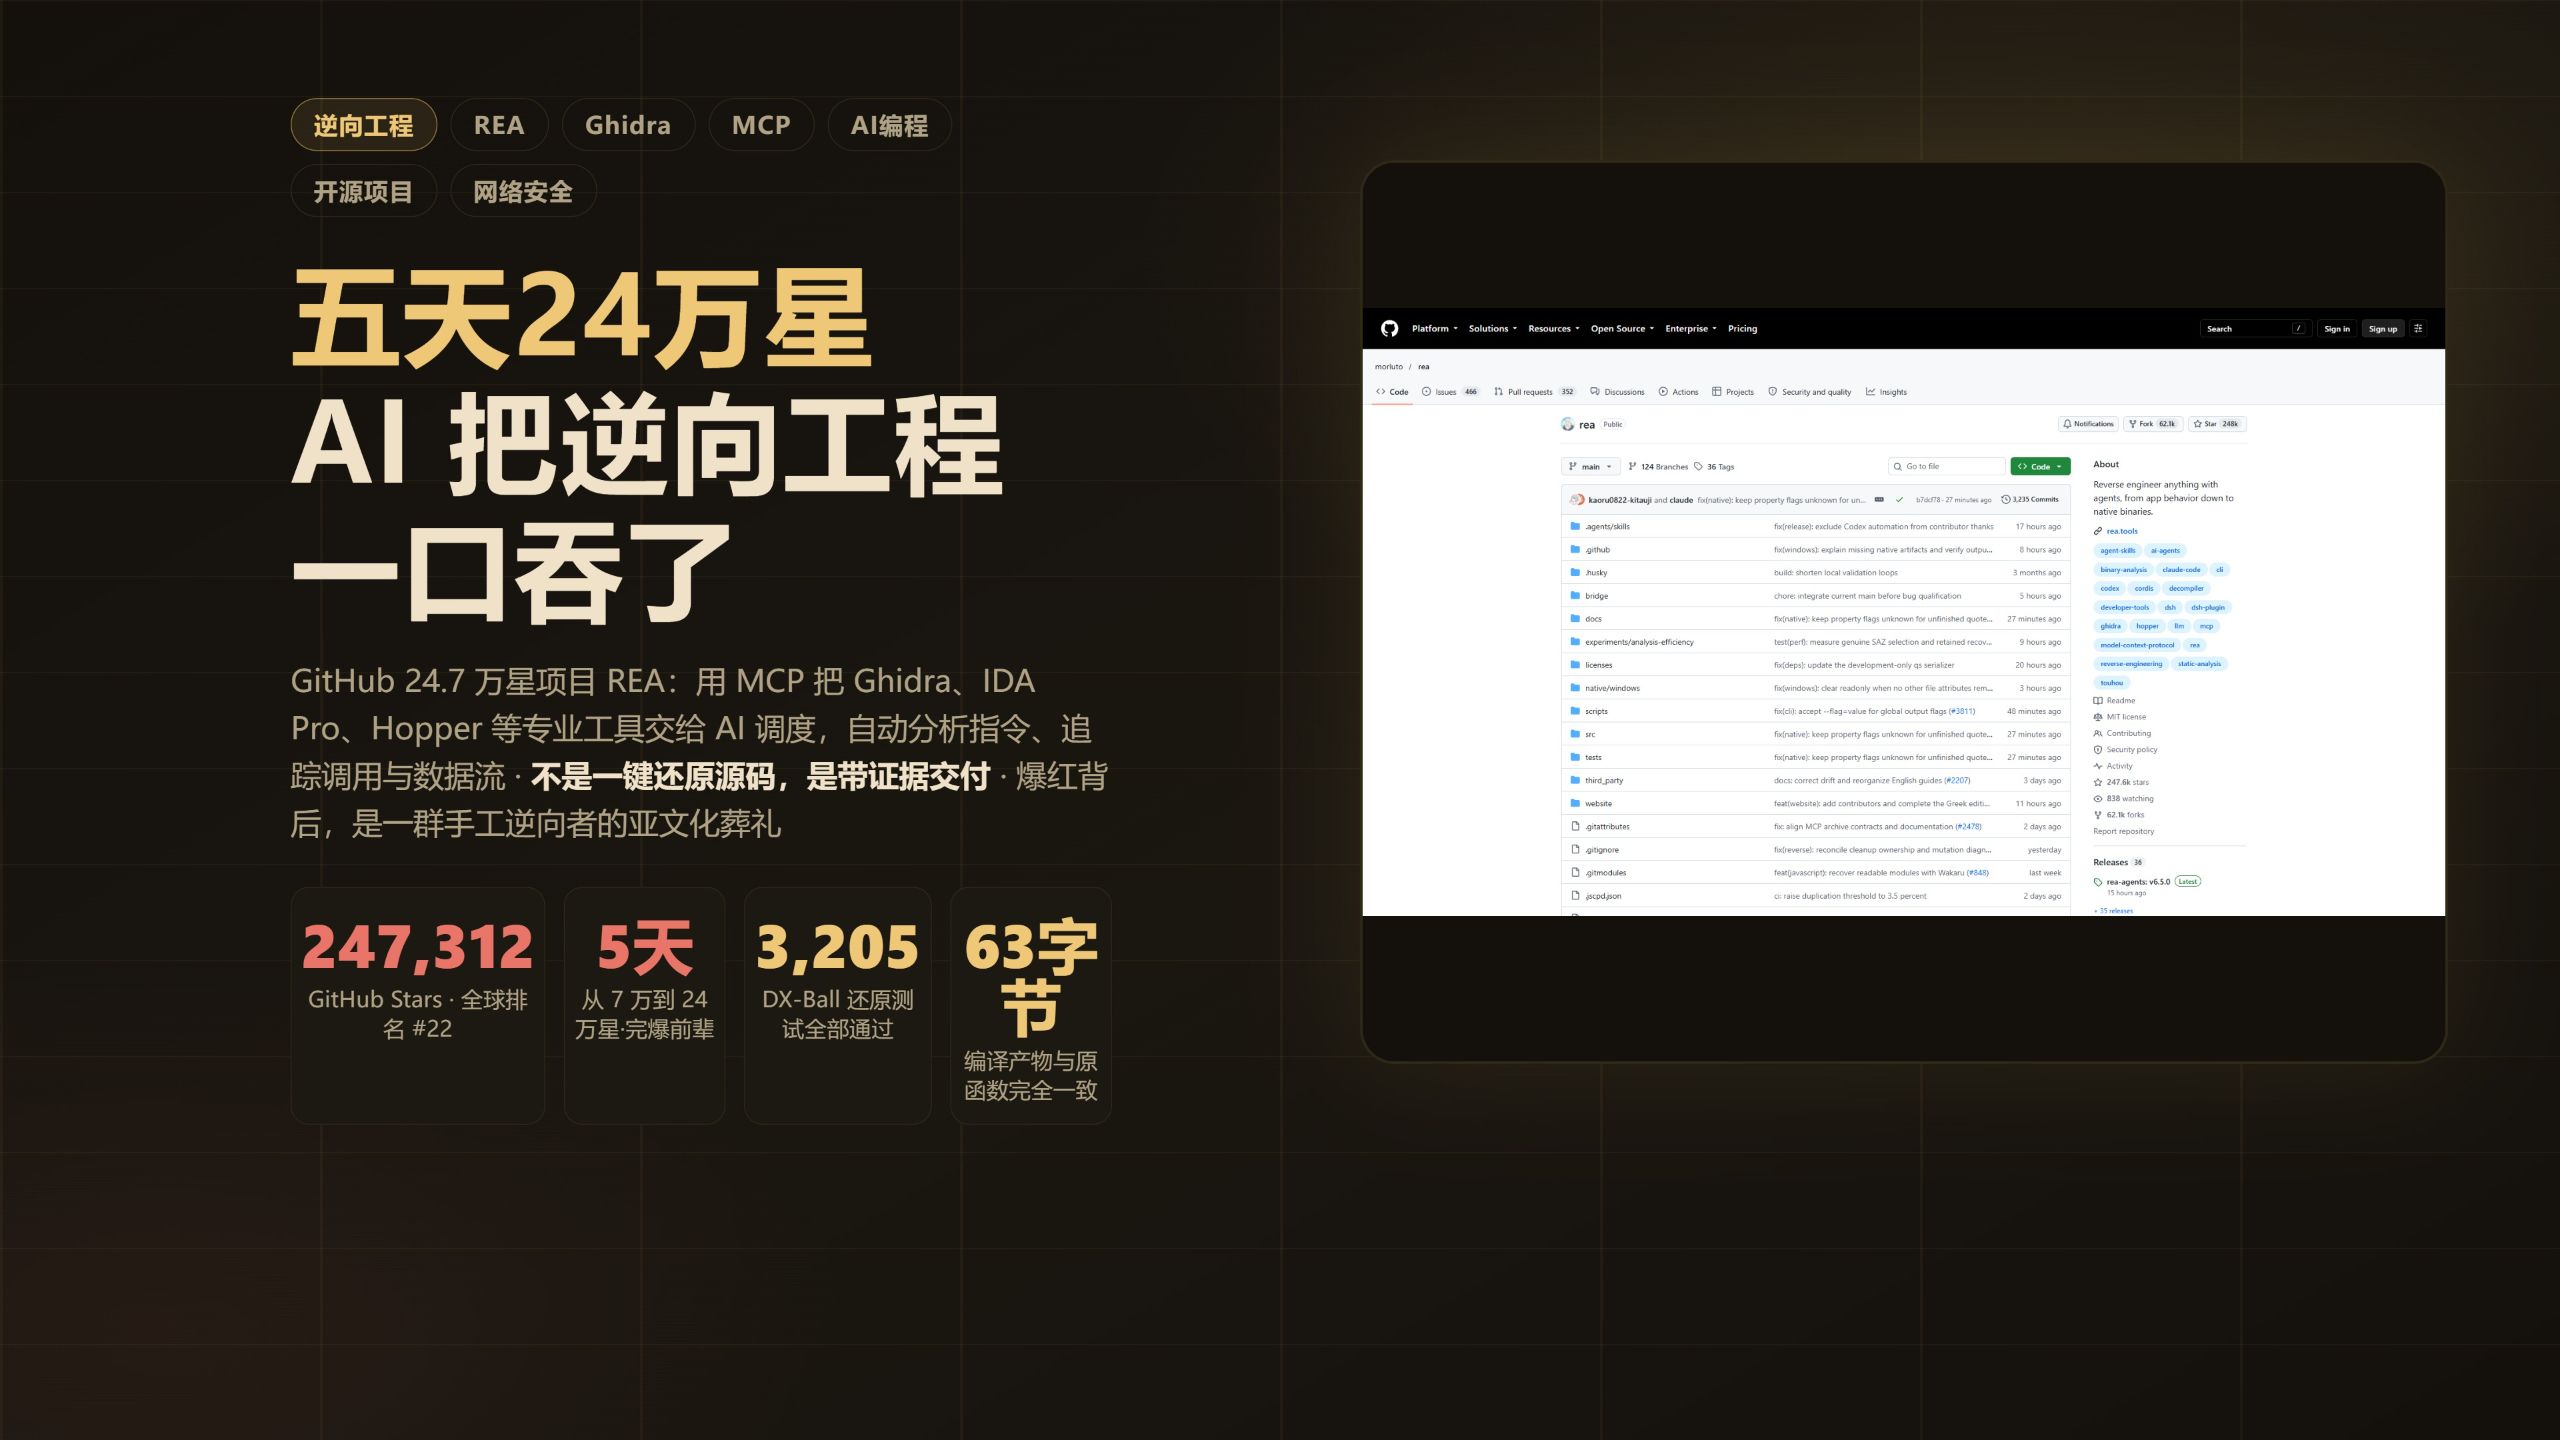
一个原本在 4 月份创建的 GitHub 仓库,在短短 5 天内彻底爆炸,星标数一路狂飙到 248,000 颗星,直接冲上全球开源项目排名第 22 位。这个爆火的项目叫做 REA,全称是 Reverse Engineer Anything(逆向一切)。它的官方定位非常直白,主打的就是“看到一个你喜欢的功能,搞懂它怎么实现的,一直看到二进制层”。面对这样一份爆红的技术档案,剥开炒作的表象,其核心技术本质和调度逻辑其实十分清晰:REA 本身并不是重新发明了一套反编译算法,它的本体是一个基于 MCP(Model Context Protocol)的服务器中间层。
在这个工作流中,反编译最硬核的脏活累活依然由安全圈几十年来沉淀下的经典工具完成。用户的 AI 编程助手——无论是 Claude Code、Codex 还是 Cursor,都是通过 REA 这个中间层,去统一调度拥有三十年历史的 IDA Pro、美国国家安全局(NSA)出品的 Ghidra,以及 Hopper、JADX、Binwalk 等老牌专业工具。REA 目前能够分析的目标涵盖了 22 类载体,从最底层的原生二进制可执行文件、固件、安卓安装包(APK),到网站前端以及抓包记录皆可处理。整个分析过程完全由 AI 自己编写分析代码并下发指令,全程在本地环境中运行。
REA 在机制上最精妙、最值得称道的设计是“证据契约”(Evidence Contract)。与外界鼓吹的“AI 一键脱壳还原”不同,REA 强制要求每一条分析结论都必须附带伪代码、汇编及调用关系作为直接支撑证据,并且严格标注“未知项”。开发者甚至定下了一条极其克制的底线原则:“没看到调用不等于没有调用这种克制在满屏AI一键破解的炒作里很少见所以要澄清一个常见误解它输出伪代码加证据把实现重写出来的是AI写完还要拿原始二进制的行为去验证”。AI 在读懂伪代码和汇编后,会基于证据将功能重新用现代高级语言重写,最终还要以原始二进制的行为作为基准来完成严密的交叉闭环验证。
```mermaid flowchart TD accTitle: REA 架构与逆向分析流程 accDescr: 展示从 AI 编程助手经由 REA MCP 中间层调用专业逆向工具,并经过证据契约与行为验证输出代码的全流程。
subgraph UserLayer ["用户与 AI 交互层"] A["AI 编程助手<br/>(Claude Code / Cursor / Codex)"] end
subgraph REAMiddleware ["编排核心:REA (MCP Server)"] B["REA 协议层<br/>(任务规划与脚本自动化)"] C["证据契约规则引擎<br/>(强制伪代码/调用链举证与未知项标注)"] B --- C end
subgraph ToolLayer ["底层老牌专业工具链"] D["Ghidra / IDA Pro<br/>(原生二进制分析)"] E["JADX / Hopper / Binwalk<br/>(安卓 APK / 固件 / 解包)"] end
subgraph VerificationLayer ["输出与行为闭环"] F["重写目标实现 (如 C 语言代码)"] G["原始二进制行为比对<br/>(测试用例与字节级验证)"] end
A -->|"下发自然语言目标"| B B -->|"调用与执行"| D B -->|"调用与执行"| E D --> C E --> C C -->|"交付带证据的结果"| F F -->|"比对验证"| G ```
- **GitHub 爆火表现**:4 月建仓,5 天内迎来爆炸式增长,总星标达 248,000 颗,位列全球第 22 名。 - **支持目标广度**:涵盖 22 类分析目标,包括原生二进制、Android APK、设备固件、Web 页面及网络抓包日志。 - **调度工具矩阵**:集成 NSA Ghidra、30 年历史的 IDA Pro、Hopper、JADX、Binwalk 等经典逆向工具。 - **运行保障**:全程依赖本地化执行,由 AI 自动编写调度代码完成深层逆向探索。
[01:48](https://www.bilibili.com/video/BV1UEJ16xEKY?t=108s) 严谨实测与真实翻车:3205 测试全过与自信认错
为了验证 REA 在底层细节上的严谨度,官方演示拿经典老砖块游戏 DX-Ball 做了一次硬核测试。AI 锁定了游戏中的一个声音处理函数,在反编译器吐出残缺伪代码的情况下,AI 自行补全逻辑并将其重写为纯 C 代码。随后,该代码接入了 3,205 个原始测试用例进行校验,所有用例全部跑通;更惊人的是,重写后的代码经过编译后生成的二进制体积正好是 63 字节,与 90 年代原始编译产物的底层字节完全一致。此外,仓库还有一个备受极客圈注目的彩蛋——针对 1994 年东方 Project 早期经典游戏的弹幕角度计算逻辑,REA 实现了像素级的完整恢复,其重构出的代码完全能够与历史编译器的特征输出吻合,甚至仓库本身就打上了“东方”的话题标签。
然而,实测中的翻车现场也同样真实,直接戳破了 AI 神话的泡沫。在第三方实际测试中,AI 会极其自信地把打砖块游戏识别成经典的空战游戏 *River Raid*(《河流突袭》),在完全认错游戏主体的情况下依然面不改色地输出分析结果。另一个隐蔽的严重问题是,部分主流模型在生成逆向长代码时,常常写着写着就悄悄吞掉了最后 30% 的核心实现逻辑。事实证明,“自信和准确是两回事”,面对极高精度的逆向工程,AI 的幻觉与偷懒依然是不可忽视的致命伤。
- **DX-Ball 声音函数还原**:通过动态补全残缺伪代码并重构为 C 代码,跑通全部 3,205 个原始测试用例,最终编译产物精确吻合原本的 63 字节。 - **东方 Project (1994) 弹幕还原**:精确恢复了经典老弹幕的角度解算逻辑,与历史编译器的原始字节结构完全对齐。 - **典型翻车案例**:AI 曾自信地指鹿为马,误把经典打砖块认作《River Raid》;在生成深层重构代码时,出现无故丢失最后 30% 代码的现象。
[02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 爆红真相与社区震动:亚文化葬礼还是拯救老软件
这波 24 万星的流量神话究竟从何而来?第三方曾进行过严苛的对照实验,试图用克隆同一个应用来评测性能:一组是搭载了 REA 的 AI 助手,另一组是纯模型“裸奔”的 AI。结果令人哭笑不得——裸奔的 AI 反而更早完成了重构任务。测试得出的核心结论是:“简单任务上他没有增益,复杂二进制才是他的主场。”由此可见,REA 带来的并不是 AI 本身推理能力的突跃,它的爆红更像是一个特殊的文化时刻。在此之前,类似定位的前辈项目 GhidraMCP 辛辛苦苦做了一年半,也仅仅积累了 11,000 颗星,而 REA 仅用半年就揽获近 25 万星。正如视频所言,“火柴不是火药,火药一年前就买好了”,REA 只是恰逢其时地点燃了引线。
真正剧烈的震动发生在大洋彼岸的技术社区。在 Hacker News 上,讨论热度最高的帖子并非在探讨软件安全防御,而是弥漫着一股浓厚的悲伤情绪。一位长期参与老游戏解包的社区老玩家感慨,看着东方四代在短短一个月内就被 AI 解包得干干净净,产出质量确实很高,但这意味着“靠几千小时手工堆起来的解包文化被整体碾平了”。论坛里一个登山客的犀利比喻更是引发了广泛共鸣:“如果缆车能把游客直接送上山顶我的爱好就被抽走了”。这种几十年如一日、靠极客在枯燥汇编中一点一滴手工拆解的神秘感与亚文化仪式,被每月 200 美元的商业大模型订阅无情地工业化了。
但与此同时,软件保护与数字化遗产阵营的反驳同样字字珠玑:现实中绝大多数濒临丢失的老旧软件压根就没有极客愿意倾注心血,如果没有 AI 的介入,这些软件唯一的宿命就是在数字废墟中彻底消失,根本等不来所谓的“手工情怀”。技术平权为老系统和古董程序的抢救带来了前所未有的曙光。
| 争论派别 | 核心立场 | 核心论点与声音 | |:--- |:--- |:--- | | **传统解包极客派(“亚文化葬礼”)** | 哀悼手艺消失,排斥工业化普及 | 几千小时苦行僧般的汇编拆解文化被 200 美元/月的订阅费碾平;“如果缆车能把游客直接送上山顶,我的爱好就被抽走了”。 | | **数字遗产保护派(“数字化救赎”)** | 拥抱 AI 工具,聚焦抢救遗留资产 | 绝大多数老旧冷门软件根本没有人工逆向排期;没有 AI 工具辅助,它们只能眼睁睁地彻底流失与湮灭。 |
[04:12](https://www.bilibili.com/video/BV1UEJ16xEKY?t=252s) 潜在风险与中文圈分裂:提示注入反杀与冷热两极
除了情感层面的争论,REA 揭开的更深层技术隐患很少有人提及:恶意二进制样本反向攻击 AI。在传统的逆向对抗中,分析人员是绝对的主导者;而在 AI 接入分析后,黑客完全可以在恶意程序的底层字符串或元数据中埋藏“提示词注入”(Prompt Injection)载荷。当安全分析师指派 AI 深入底层抓取数据时,这些隐藏的恶意提示词会直接接管分析助手的上下文,完成对分析工具的反杀——视频一针见血地指出这种诡异的对抗局面:“你分析武器的时候武器正在你的AI里说话”。
与此同时,中文互联网环境呈现出一种极其撕裂的“冰火两重天”。在短视频和大众社交平台上,教人用一句话一键逆向软件的保姆级教程已经杀成了一片红海,一条视频便能轻松斩获 400 多万播放量;然而在看雪论坛、FreeBuf 等严肃的专业安全圈子里,却呈现出一种集体的冷静甚至沉默,几乎找不到一篇深入讨论 REA 工程架构的正经技术文章。
为了理清认知,视频特意将 REA 与之前大火的 Reverse Scale 进行了区分: - **Reverse Scale**:本质是“安全技能路由包”,更像幕后运筹帷幄的“军师”,核心职责是指导 AI 针对不同漏洞和软件选择最适配的方法论。 - **REA**:属于纯粹的“MCP 编排层”,扮演的是前线冲锋的“执行者”,核心能力在于让 AI 能够亲自上手操作各大反编译器。
二者完全可以串联起来使用。翻到这份 24 万星档案的最后一页,逆向工程正悄然从需要耗费数千小时心血的苦行手艺,转变为只需敲下一句话并静静等待的自动化流程。这一场变革颠覆的从来不只是工程效率,更深层地重塑了一群人与一门传统手艺之间的羁绊。正如视频最后留下的那声叹息:“还是会怀念他出现之前的事件评论区聊聊觉得有收获就一键三连下期再见”。
## Notable quotes > [04:12](https://www.bilibili.com/video/BV1UEJ16xEKY?t=252s) 你分析武器的时候武器正在你的AI里说话
> [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 靠几千小时手工堆起来的解包文化被整体碾平了
> [02:39](https://www.bilibili.com/video/BV1UEJ16xEKY?t=159s) 如果缆车能把游客直接送上山顶我的爱好就被抽走了
## Mentioned REA (Reverse Engineer Anything), GitHub, MCP (Model Context Protocol), Claude Code, Cursor, Codex, IDA Pro, Ghidra, 美国国家安全局 (NSA), Hopper, JADX, Binwalk, DX-Ball, 东方 Project, River Raid, MindStudio, GhidraMCP, Hacker News, 看雪论坛, FreeBuf, Reverse Scale
## Video description GitHub 上冒出一个 24.7 万星的开源项目 REA:它是一个 MCP 服务器,把 Ghidra、IDA Pro、Hopper、JADX、Binwalk 这些专业逆向工具接到 AI 编程助手手上。你指着任何一个软件说"搞懂它怎么实现的",AI 就自己开反编译器、读汇编和伪代码、追函数调用和数据流,最后给你一份人类能看懂的解释,甚至重写出能跑的 C 代码。但它最值得讲的设计是"证据契约":每条结论强制附带伪代码、汇编、调用引用做证据,没看到调用不等于没有调用——不是一键还原源代码,是带证据交付。实测部分特别真实:DX-Ball 声音函数还原,3205 个原始测试全过,编译产物 63 字节与原函数完全一致;1994 年东方 Project 的弹幕计算也被完整恢复;但也有 AI 自信认错游戏、写代码悄悄丢掉最后 30% 的翻车记录。爆红本身更有意思:MindStudio 对照实验发现简单任务装不装 REA 都一样,走红更像一个文化时刻。HN 上最高赞是一场亚文化葬礼:靠几千小时手工堆起来的解包文化,被每月 200 美元的订阅整体碾平;反驳同样有力——没有 AI,那些老软件只是眼看着消失。还有一层少有人讲的:你分析恶意软件的时候,软件里的提示注入正在反过来攻击你的 AI。 00:05 开场:五天24万星的档案 00:42 它是什么:AI 助手 × REA × 专业工具 01:48 实测与边界:3205 全过 63 字节一致 02:39 爆红解剖:能力没跃迁 文化在爆发 03:15 争论档案:亚文化葬礼与保存派 04:12 中文视角:红海教程与沉默的专业圈 04:47 最后一页:用它还是怀念旧世界
[Source](https://www.bilibili.com/video/BV1UEJ16xEKY)