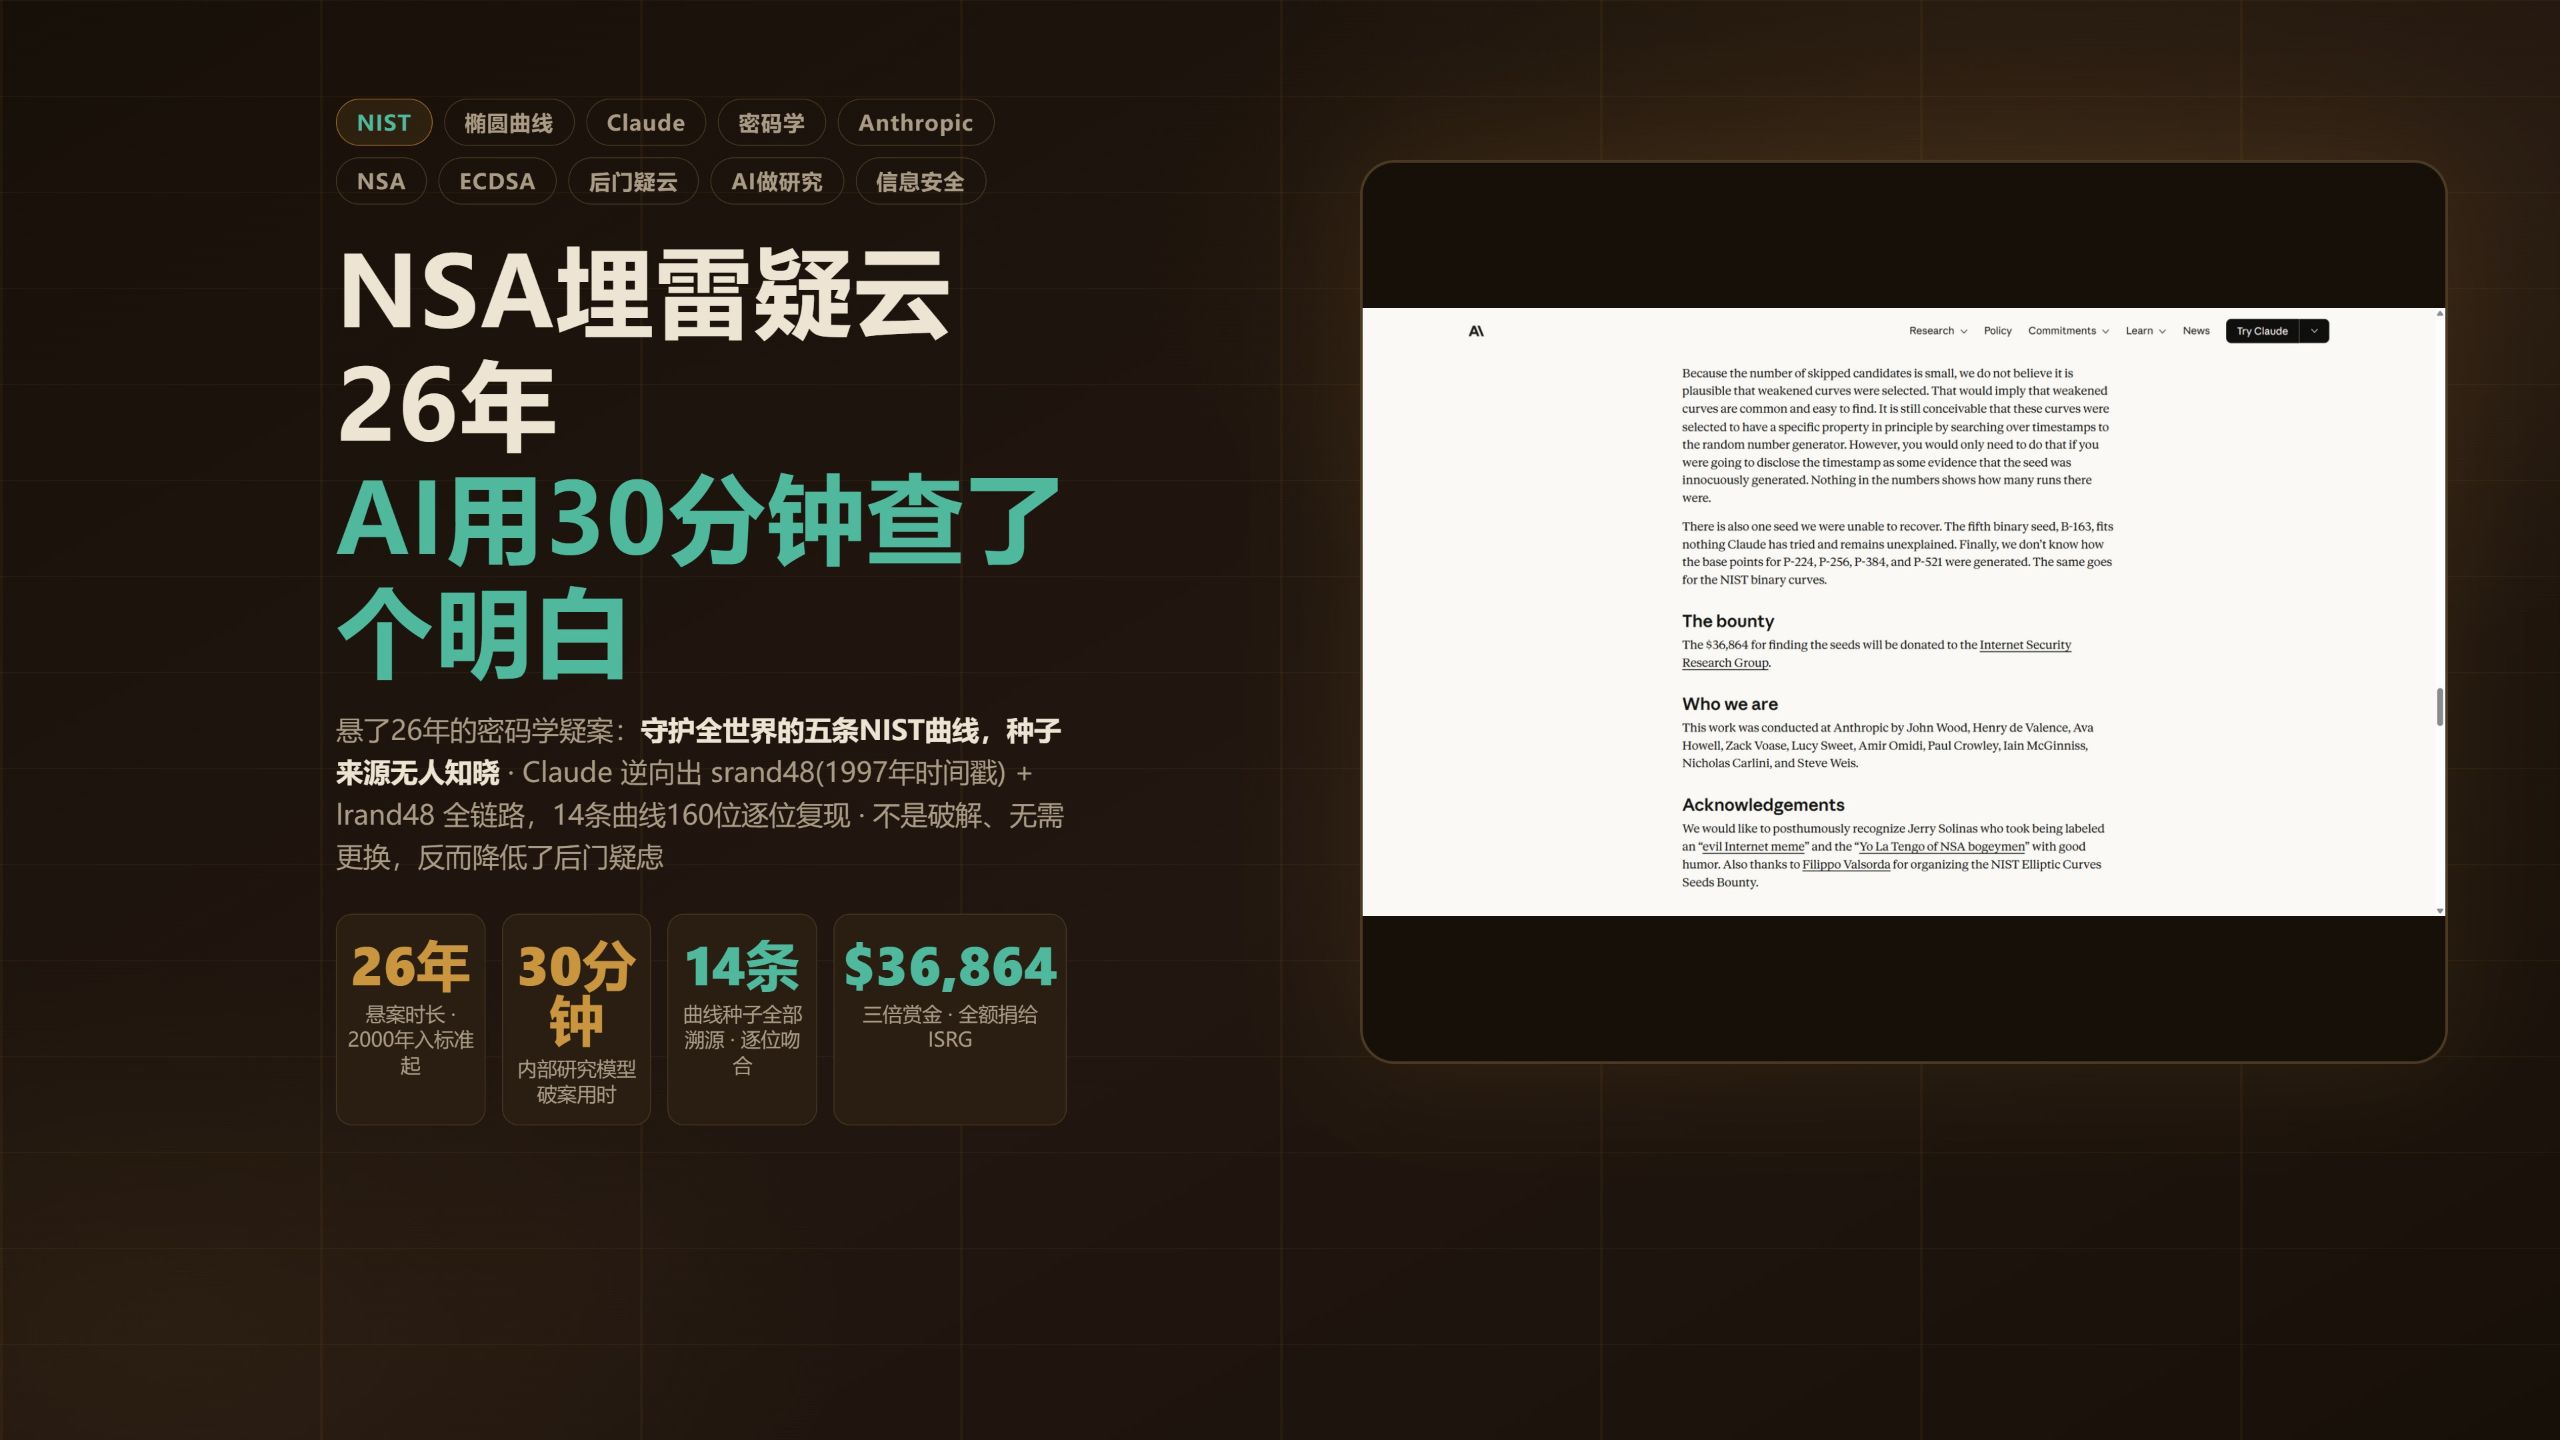
Anthropic模型破译NIST曲线种子 证实源自1997年时间戳
AI技术投降派
模型通过反推lrand48状态证实核心椭圆曲线种子仅为系统时间戳,其约30比特的极小自由度彻底排除了NSA植入数学后门的可能性,宣告学界因轻信当事人回忆而误判了整整26年。
AI-assisted summary of NSA埋雷疑云26年,AI用30分钟查了个明白 — original source. Check the original for full context.
Source published:
Key ideas
- Anthropic内部研究模型在未获思维提示的情况下,仅耗时约30分钟便侦破了困扰密码学界26年的NIST椭圆曲线种子来源之谜,证实其本质仅是1997年的Unix时间戳。 (0:00)
- 模型通过分析二进制统计指纹,发现二元曲线种子中10个字有4个最高位为零(真随机概率仅1/5810),由此锁定90年代C标准库函数lrand48,并借助LLL格基规约倒退内部状态解出时间戳。 (4:22)
- 该发现并未对现有密码体系构成破解,由于全部自由度仅约30位、无法容纳定制后门,实质性消除了学界对NSA埋雷的疑云,用户无需更换任何密钥或证书。 (7:56)
- 悬赏发起人Filippo Valsorda使用Go语言独立复现后,将三倍赏金共36,864美元捐赠给ISRG;Anthropic以公有领域协议开源了全部逐位吻合的复现代码。 (6:21)
Detailed notes
## Background 该视频由BilibiliUP主“AI技术投降派”于2026年10月18日发布。简介介绍了Anthropic前沿红队近期发表的研究报告,讲述其内部AI模型在无提示情况下从第一性原理出发,仅用30分钟便侦破了困扰密码学界26年的NIST椭圆曲线种子来源之谜,证实其本质只是1990年代C标准库配合Unix时间戳摇号生成的产物,排除了长年以来的NSA埋雷阴谋论。
## TL;DR 守护现代全球互联网加密与数字身份的NIST椭圆曲线标准,其种子自1997年由NSA交付以来来源成谜,尤其在2013年Dual_EC后门曝光后引发了长达26年的埋雷质疑。过去全人类密码学者受当事人“英文短语哈希”的误导性回忆影响而徒劳穷举,Anthropic的研究模型则摒弃先入为主的偏见,通过滑动比对发现1/5810概率的统计指纹,锁定老旧函数lrand48,并结合LLL格基规约逆向推导,最终还原出1997年的Unix时间戳与摇号逻辑。该结果证明留给设计者的自由度不足以植入后门,彻底排除了恶意埋雷的恐慌,且代码已开源供任何人秒级全量复现,但同时也指出了B-163种子与基点选取等少数遗留谜题。
## Atmosphere & style 全片呈现出一种硬核侦探破案般的快节奏与豁然开朗感,叙事条理极其严密清晰,既有对密码学历史丑闻的严肃回溯,又带着理工科特有的冷幽默与戏谑。讲述者语气沉稳且充满思辨,将AI破解过程剥茧抽丝般层层展开,当尘封26年的数学谜题最终退化为一行“土得掉渣”的古老代码时,情绪从凝重悬疑瞬间转为释然与旷达。整段视听体验犹如一场见证“复现即证明”的纯粹智力探险,在赞叹算法精妙之余,也引人深切反思人类先验盲从与技术偏见。
## Bulletin - [00:00](https://www.bilibili.com/video/BV1HQnT6VEgX?t=0s) Anthropic内部研究模型在未获思维提示的情况下,仅耗时约30分钟便侦破了困扰密码学界26年的NIST椭圆曲线种子来源之谜,证实其本质仅是1997年的Unix时间戳。 - [04:22](https://www.bilibili.com/video/BV1HQnT6VEgX?t=262s) 模型通过分析二进制统计指纹,发现二元曲线种子中10个字有4个最高位为零(真随机概率仅1/5810),由此锁定90年代C标准库函数lrand48,并借助LLL格基规约倒退内部状态解出时间戳。 - [07:56](https://www.bilibili.com/video/BV1HQnT6VEgX?t=476s) 该发现并未对现有密码体系构成破解,由于全部自由度仅约30位、无法容纳定制后门,实质性消除了学界对NSA埋雷的疑云,用户无需更换任何密钥或证书。 - [06:21](https://www.bilibili.com/video/BV1HQnT6VEgX?t=381s) 悬赏发起人Filippo Valsorda使用Go语言独立复现后,将三倍赏金共36,864美元捐赠给ISRG;Anthropic以公有领域协议开源了全部逐位吻合的复现代码。
## Key takeaways - [00:00](https://www.bilibili.com/video/BV1HQnT6VEgX?t=0s) 现代加密网络与芯片普遍依赖NIST五条标准曲线,其参数通过160位种子经SHA-1哈希生成,旨在实现“袖子里没有藏牌”的安全承诺。 - [02:08](https://www.bilibili.com/video/BV1HQnT6VEgX?t=128s) 1997年NSA数学家交付种子但未公开生成方式,结合2013年Dual_EC后门丑闻与千万美元贿赂曝光,导致密码学界长期怀疑标准被蓄意埋雷。 - [03:12](https://www.bilibili.com/video/BV1HQnT6VEgX?t=192s) 当事人Jerry Solinas曾误称种子来自英文短语哈希,导致全行业二十余年沿着错误共识进行穷举搜索,FOIA官方调阅也无果而终。 - [04:22](https://www.bilibili.com/video/BV1HQnT6VEgX?t=262s) Anthropic研究人员未给模型预设“英文短语”等先验偏见,模型从第一性原理推测当年的NSA程序员更倾向调用C标准库函数。 - [04:22](https://www.bilibili.com/video/BV1HQnT6VEgX?t=262s) 模型在测试34种伪随机数生成器组合时,抓住了最高位锁定为0的统计指纹(发生概率仅0.017%),精准锁定lrand48函数。 - [05:31](https://www.bilibili.com/video/BV1HQnT6VEgX?t=331s) 针对截断LCG问题,模型利用LLL格基规约反向倒推内部状态,在低16位出现魔数0x330E时成功提取出原始Unix时间戳。 - [06:21](https://www.bilibili.com/video/BV1HQnT6VEgX?t=381s) 包括P-256、P-192在内的14条曲线种子全部被逐位精确复现,其中P-256是1997年8月16日时间戳经循环调用摇号至第1842个候选生成的。 - [06:21](https://www.bilibili.com/video/BV1HQnT6VEgX?t=381s) 二元曲线的时间戳存在除以2的时钟处理痕迹,展示了早期编程中鲜活的历史细节。 - [07:56](https://www.bilibili.com/video/BV1HQnT6VEgX?t=476s) 安全结论表明这绝非密码学破解,且NSA可选的时间戳与候选组合自由度上限仅约30比特,根本不足以埋入特制弱点后门。 - [07:56](https://www.bilibili.com/video/BV1HQnT6VEgX?t=476s) 该案仍留下三处细节谜团:B-163种子疑似誊抄错误对不上、部分曲线基点来源未解,以及P-256为何跳过第876个合规候选等挑选机制空白。 - [09:26](https://www.bilibili.com/video/BV1HQnT6VEgX?t=566s) 人类专家受困20年源于过度迷信当事人回忆的先验假设,而模型的核心价值在于不盲从既有共识、严格从数学特征出发推理。 - [09:26](https://www.bilibili.com/video/BV1HQnT6VEgX?t=566s) 本次AI成果跳脱出需要人工逐行审阅数千页证明的困境,通过开源脚本由全网直接运行“复现即证明”。
## Detailed walkthrough ### [00:00](https://www.bilibili.com/video/BV1HQnT6VEgX?t=0s) 开场与前情:袖子里没有藏牌与26年的密码学疑案
2026年10月16日,Anthropic的前沿红队发布了一篇标题极为直白的短文——《Claude揭开ECDSA曲线的起源》,而其副标题只有短短的四个词:“只是时间戳而已”(It's just timestamps)。这篇简短的报告终结了一个在密码学界悬了整整26年的历史疑案:一群全球最顶尖的密码学家追查了二十多年毫无结果,最终却被一个AI在短短半小时内彻底侦破。案子破开后,背后的答案朴素得令人咋舌——它仅仅来自一行写于1997年的古老代码。视频开篇便亮出了最核心的安全定论:这项研究绝不是密码学被攻破,普通用户完全不需要更换任何密钥或证书;“听完你会明白,这个安全结论本身才是全案最动人的部分。”
现代数字世界的地基在很大程度上依赖于椭圆曲线密码。人们每天访问的加密网站、智能手机里的安全芯片,乃至许多国家的电子护照,核心都运行在五条知名的NIST椭圆曲线上:P-192、P-224、P-256、P-384以及P-521。这五条曲线早在2000年就被正式写入美国国家标准。每一条曲线都有一个至关重要的参数,为了确保公平与安全性,这个参数并不是由设计者手工挑选的,而是通过将一颗160位的随机种子输入SHA-1哈希函数运算得出。这套流程在密码学中有一个专门的承诺机制,形象地被称为“袖子里没有藏牌”(nothing up my sleeve):如同魔术师卷起袖子向观众示意手中空无一物,常量既然是通过透明公开的单向哈希生成,设计者理论上就无法预先植入一条暗藏数学弱点的后门曲线。
```mermaid flowchart LR accTitle: "袖子里没有藏牌机制" accDescr: "展示160位种子通过SHA-1哈希生成椭圆曲线参数并引发后门疑云的过程" subgraph S1["公开验证流程"] A["160位随机种子"] -->|"SHA-1 哈希运算"| B["椭圆曲线参数"] B --> C["NIST五条标准曲线<br>(P-192 至 P-521)"] end subgraph S2["隐藏疑点 (埋雷手法)"] D["反复挑选/摇取种子"] -.->|"计算出带有弱点的曲线"| A end ```
[02:08](https://www.bilibili.com/video/BV1HQnT6VEgX?t=128s) 合理怀疑:埋雷是有先例的
1997年,美国国家安全局(NSA)的数学家Jerry Solinas亲手将这五颗种子交给了标准委员会。整个流程表面看起来完全符合公开规范,但始终存在一个致命的信息黑洞:这些种子最初到底是拿什么生成的,官方从未公开过半个字。疑点恰恰潜藏于此:虽然哈希验证过程人人都可以复核,但如果设计者拥有随意挑选种子的能力,他就可以通过编写脚本一颗接一颗地不断尝试,直到筛选出一条碰巧带有唯独自己知晓的数学弱点的曲线,再将其冠冕堂皇地提交为国家标准。这种在标准里暗藏后门的手法被称为“埋雷”。
对NSA埋雷的怀疑绝非密码学界的被害妄想,因为历史上切实发生过铁证如山的丑闻。2013年斯诺登事件爆发后,NSA极力主推的双椭圆曲线确定性随机比特生成器(Dual_EC_DRBG)被实锤证明带有预留后门。随后路透社曝光,NSA曾向知名信息安全公司RSA秘密支付了1000万美元,促使该后门算法成为商业加密软件的默认选项。到了2015年,黑客甚至将Juniper防火墙内Dual_EC后门的公钥常数替换成了自己的密钥,成功解密了海量用户的VPN网络流量。这一连串严酷的现实让整个密码学界如坐针毡:眼前这批每天守护全球数字资产、种子来源成谜的标准曲线,恰恰来自这家刚刚被坐实曾在国际标准中蓄意埋下后门的同一家机构。
[03:12](https://www.bilibili.com/video/BV1HQnT6VEgX?t=192s) 人类的方向,错得整整齐齐
面对这颗盘亘在互联网底层的定时炸弹,密码学界全力展开了长达数年的大排查,然而全人类的努力从一开始就把方向搞错了。2015年前后,作为当年交付种子的核心当事人,Jerry Solinas本人公开回忆称,这些种子大概是用某些英文短语经过SHA哈希生成的;他随口举了一个著名的例子:“Jerry deserves a raise”(Jerry该涨工资了)。随着学术界与工业界的质疑声浪不断升级,Solinas自己也把记忆中所有可能用过的类似短语挨个试了一遍,结果没有一颗种子能对得上号。生成种子的原始计算机也早已报废淘汰,Solinas后来用略带调侃的语气形容道:如果那些原始数据还在,“就放在约柜旁边的一块硬盘上”。
密码学家们随后尝试走官方的信息公开渠道。面对根据《信息自由法案》(FOIA)提出的调阅请求,美国国家标准与技术研究院(NIST)官方回复称没有任何相关档案文档,而NSA则直接拒绝做出任何回应。2023年,Jerry Solinas与世长辞,这个秘密似乎注定要被带入坟墓。同年10月,知名密码学家Filippo Valsorda自掏腰包设立了一笔12,288美元的赏金,向全球悬赏征集任何一颗NIST曲线种子的真实来历。整个安全社区随即展开了大规模的分布式暴力穷举,但所有研究者都不由自主地下意识默认了一个前提:大家要寻找的是一个能够让SHA-1哈希之后吐出这颗种子的英文输入文本。“这个共识错得离谱,而且错得整整齐齐。”
[04:22](https://www.bilibili.com/video/BV1HQnT6VEgX?t=262s) 破案:统计指纹与1/5810的数学破绽
转机出现在2026年10月。Anthropic内部的一名研究人员纯粹出于好奇,向团队内部的研究模型提出了这个问题。在这场测试中存在一个关键细节:提问者没有给模型提供任何思维提示,甚至完全没提那句误导了整个学界十多年的“英文短语”。该模型没有盲从既有文献的思维定势,而是像一名基于第一性原理破案的侦探一样展开推理:它首先推测,在20世纪90年代的软硬件环境下,一名NSA程序员在编写代码生成伪随机数时,大概率不会专门打造复杂的专用密码学硬件装置,而是会随手调用C标准库里的老古董函数。
顺着这一思路,模型编写了一个自动化扫描程序,沿着各个椭圆曲线种子的二进制位(bit)逐位滑动比对,测试了34种主流伪随机数生成器及其切片提取方式的组合。很快,决定性的统计指纹浮出水面:当模型将两条二元曲线的种子分别拆解为5个32位的字(word)时,在总共10个字当中,竟然有整整4个字的最高有效位全部精确为0。在真随机的情况下,出现这种分布特征的数学概率仅仅只有大约1/5810(约0.017%)。而这一独特的数学偏差,恰好是20世纪90年代Unix系统C标准库经典函数`lrand48`的固有签名特征——该函数在生成随机数时,只会返回48位内部状态的高31位,导致其输出的最高位永远锁死为0。
[05:31](https://www.bilibili.com/video/BV1HQnT6VEgX?t=331s) 审讯:倒着跑出时间戳
锁定了核心嫌疑函数`lrand48`之后,接下来便进入了精密的数学审讯阶段。针对二元曲线种子中遗失的高位,模型直接穷举了 $2^{17}$ 种隐藏位组合;而针对素数曲线(P曲线)的种子,由于代码只截取并保留了生成器每次输出的低8位,这构成了密码学教科书上极为典型的截断线性同余生成器(truncated LCG)问题,模型直接调用LLL格基规约(Lenstra–Lenstra–Lovász lattice reduction)算法高效求出内部状态。
```mermaid flowchart TD accTitle: "模型破译种子状态流程" accDescr: "从统计指纹发现lrand48,通过LLL格归约倒退运行,匹配魔数0x330E并解出Unix时间戳" A["统计指纹检测<br>(10个字中4个最高位为0,概率1/5810)"] --> B["锁定90年代C标准库函数<br>lrand48"] B --> C1["二元曲线:穷举 2^17 隐藏位"] B --> C2["素数P曲线:LLL格基规约<br>(解决截断LCG问题)"] C1 --> D["沿状态转移方程反向倒推内部状态"] C2 --> D D --> E{"低16位是否出现<br>魔数 0x330E?"} E -- "是" --> F["该状态即为初始 srand48 的 Unix时间戳"] ```
破解过程中最精彩绝伦的一步,是将线性同余生成器的状态转移方程彻底倒转过来反向运行。当模型把生成器一步步往历史方向倒退时,其48位的内部状态突然呈现出了`srand48`刚刚完成初始化时的标准形态——状态的低16位固定成为了标志性的魔数`0x330E`。在倒退至这一刻的瞬间,高32位所保留的状态数值本身,赫然就是一个不折不扣的Unix时间戳。
[06:21](https://www.bilibili.com/video/BV1HQnT6VEgX?t=381s) 出土:答案土得掉渣,而且人人可验
最终出土的真相朴素得令人忍俊不禁:今天支撑着全球互联网加密流量大半壁江山的P-256曲线,其种子源自1997年8月16日的一个系统Unix时间戳。当年的NSA程序员直接把这个时间戳当作初始种子喂给了`srand48`,然后通过循环调用连续摇号,直到摇至第1842个候选数值时,该数值才碰巧通过所有曲线检验标准并被正式采纳。而另一条常用的P-192曲线,则是使用了1997年5月的时间戳,并在摇到第139个候选时入选。经过全量验证,5条P系列素数曲线、5条ANSI曲线以及4条二元曲线,总计14条主流曲线的种子全部完美破译,所有160位二进制数值实现了一位不差的逐位吻合。
破译过程中还出现了一个充满历史生活气息的俏皮细节:在分析二元曲线的种子时,提取出的时间戳直接转换后显示为1984年,这明显违背了密码学的发展史。研究人员随后发现,只要将该时钟数值乘以2(或者说把时钟数值除以2),时间便丝毫不差地落在了1998年4月17日。这无可辩驳地表明,当年坐在终端前的程序员在调用播种函数之前,先把抓取到的系统时钟砍了半。
为了确保研究的完全透明与可信度,Anthropic在官方博客正文中直接以公有领域(Public Domain)协议贴出了全部复现代码。任何人都可以在自己的个人电脑上运行脚本,仅需数秒钟即可完全重现所有种子的摇号生成过程。悬赏发起人Filippo Valsorda迅速使用Go语言进行了全流程的独立复现与验证,随后言出必行地将奖金翻至三倍,共计36,864美元全额捐赠给了Let's Encrypt的母机构互联网安全研究组(ISRG)。在这场破案历程中,还有一位名叫Steve Weis的资深密码学家参与其中——他从2018年起便不断向美国政府提交针对这些种子的信息公开申请,后来入职Anthropic并作为共同作者列名于本篇报告中。报告发布后,他在社交平台X上感慨地只写了一句话:“Claude找到了种子。”过去二十年间由四个独立信源煞有介事传出的各种背景秘闻,最终被证明没有一个是对的。
[07:56](https://www.bilibili.com/video/BV1HQnT6VEgX?t=476s) 结案:三条结论与三处未解之谜
面对这一轰动安全圈的重大发现,必须极其严密地界定其三项核心安全结论: 1. **这不是密码学破解**:研究丝毫没有产生任何针对椭圆曲线的新型数学攻击手段,这五条长期服役的标准曲线本身并未暴露任何安全破绽。 2. **后门疑虑被实质性消除**:该结果不仅没有增加安全隐患,反而极大打消了萦绕学界多年的后门阴云。Filippo Valsorda为此专门算过一笔账:即便NSA在当年可以随意指定1997年的任意一天、任意秒级时间戳,并任意挑选前16个摇出的候选者,留给攻击者的自由度上限也仅仅只有大约30个比特(bit)。在如此狭窄的自由度空间内,想要碰巧撞上一条只有NSA自己知晓漏洞的“特制缺陷曲线”,除非弱曲线在整个数学空间中密布到随处可见;“可要是那样,整个椭圆曲线密码早就整体完蛋了。”正如信息安全界的泰斗级老将Peiter Zatko(Mudge)评价道:“这对整整一代NIST密码学阴谋论是毁灭性的消息。” 3. **官方建议无需任何操作**:权威处置建议指出任何个人和机构都不需要采取任何行动或替换已有曲线,大多数密码学研究者原本就信任其数学强度,“好好用吧”。
尽管核心真相大白,但案件仍留下了三处尚未闭环的谜团: - **B-163种子悬案**:B-163曲线的种子在穷举中对不上任何已知的生成路径,学界普遍推测当年在整理标准或排版印刷出版时,可能仅仅是人工誊抄录入写错了字符。 - **基点来源空白**:P-224、P-256、P-384与P-521这几条核心曲线的基点(Base Point)究竟是如何选取的,目前在数学回溯中仍是一片空白。 - **被跳过的候选者之谜**:以P-256为例,系统最终采纳的是第1842个候选种子,但分析表明排在前面的第876个候选数值同样符合各项合格指标。当年的程序员为何要跳过合规的中间候选?正如安全社区精准总结的那样:“这解释了种子怎么生成,没解释种子怎么挑选。”
[09:26](https://www.bilibili.com/video/BV1HQnT6VEgX?t=566s) 收束:复现即证明与人类认知的反思
全案最引人深思之处,莫过于为何全世界顶尖的密码学家整整二十多年未能迈过这道门槛。究其根本,是因为一个微小的错误记忆带偏了整个时代的视线:当年当事人Solinas随口提及的“英文短语哈希”说法,让包括他自己在内的整个密码学社区在错误的道路上空耗了二十余年。“人类没有输在算力,输的是先验;大家太迷信当事人的口供了,这个模型的价值恰恰是他不迷信。”模型完全可能读过海量的相关文献,但它的思维路径并没有被这套先入为主的共识所绑架。
当然,社区内部也伴随着清醒而冷静的审视声音。有批评者指出,模型的底层训练语料几乎全部源自这些密码学家多年来公开发表的论文与讨论,直接宣称AI独立破案,对那些未能被署名的幕后研究者并不完全公平。另有学者尖锐地提到权限不对称的问题:Anthropic内部研究人员能够调用无拘无束的研究模型直切要害,而普通公众如果向商业接口提出类似底层探查问题,往往会首先触发过度敏感的安全护栏。
与此前AI辅助证明纯数学猜想时生成上千页推导、不得不依赖人类博士生逐条核验背书的模式不同,本次成果的检验范式更为古老也更具说服力:AI给出核心算法与数字,任何人在自己的普通电脑上重跑验证代码,每一个比特分毫不差,这便是“复现即证明”。正如博主在结语中感叹,这是由宇宙规律本身出面作为公证人,而整篇技术报告的收束正如那句从容的建议:“好好用吧!”
## Notable quotes > [09:26](https://www.bilibili.com/video/BV1HQnT6VEgX?t=566s) 人类没有输在算力,输的是先验;大家太迷信当事人的口供了,这个模型的价值恰恰是他不迷信。
## Mentioned Anthropic, Jerry Solinas, Filippo Valsorda, Steve Weis, Peiter Zatko, Claude, NSA, NIST, RSA, Juniper, Let's Encrypt, ISRG, Dual_EC_DRBG, P-192, P-224, P-256, P-384, P-521, B-163, ANSI, SHA-1, lrand48, srand48, LLL格基规约算法, 信息自由法案
## Video description 2026年10月16日,Anthropic 前沿红队发了一篇短文,副标题只有四个词:It's just timestamps,只是时间戳而已。背后是一个悬了26年的密码学疑案:全世界的加密网站、手机安全芯片、电子护照,相当一部分跑在五条NIST椭圆曲线上,而这些曲线的"种子"1997年由NSA数学家亲手交付,来源从未公开。谁能量身定制种子,谁就可能埋一条只有自己知道弱点的曲线。这正是2013年Dual_EC后门实锤之后,密码学界最不舒服的一颗雷。
一名Anthropic员工向内部研究模型提问,没给任何提示。模型像第一性原理侦探一样推理:1990年代的NSA程序员会用什么随机数?它扫描34种生成器组合,在种子的统计指纹里发现10个字有4个最高位为零(纯随机概率仅1/5810),锁定90年代C标准库的lrand48;再用LLL格归约恢复隐藏状态,把生成器倒着运行,直到低16位出现魔数0x330E——那一刻,状态本身就是一个Unix时间戳。不到半小时,五颗P曲线种子的来历全部落地,加上ANSI和二元曲线共14条,160位逐位吻合。复现代码以公有领域协议贴在博客正文,任何人在自己电脑上几秒钟就能重摇出全部种子。
00:05 开场:30分钟与26年 00:56 前情:袖子里没有藏牌 02:08 合理怀疑:埋雷是有先例的 03:12 人类的方向,错得整整齐齐 04:22 破案:统计指纹1/5810 05:31 审讯:倒着跑出时间戳 06:21 出土:答案土得掉渣,而且人人可验 07:56 结案:三条结论,三处未解 09:26 收束:复现即证明
先说清楚安全结论:这不是密码学破解,没有新攻击,你什么都不用换。结果反而降低了后门疑虑——悬赏发起人Filippo Valsorda用Go独立复现后把三倍赏金36,864美元全额捐给了Let's Encrypt母机构;就算NSA能随便挑1997年的时间戳,全部自由度也只有约30位,装不下一个后门。但案子没有全破:B-163的种子、四条曲线的基点、被跳过的候选,都还是空白。
人类为什么二十多年没找到?因为当事人一句"英文短语哈希"的错误回忆,把整个社区的搜索方向带偏了。这个模型的价值,恰恰是它不迷信。
报告原文:anthropic.com/research/ecdsa-curve-origins
[Source](https://www.bilibili.com/video/BV1HQnT6VEgX)