CleanYourTV开源AI越狱电视工具 引发硬件控制权博弈与变砖风险
AI技术投降派
AI通过消除ADB技术门槛将去广告触手伸进家庭硬件,但停用系统更新以防广告覆盖的代价是牺牲长期安全补丁,并直接冲击厂商靠广告补贴硬件的商业底层。
AI-assisted summary of 免费让大肥鱼用九款最新的大模型插件? — original source. Check the original for full context.
Source published:
Key ideas
- 开源项目 CleanYourTV 在 GitHub 获两万四千余星,主打通过 Claude Code 自动连接 ADB、备份并停用智能电视广告及遥测服务,并替换为仅 471KB 的轻量原生桌面。 (0:00)
- 项目核心资产仅为一份 16KB 的提示词规程,包含严苛的系统承重墙黑名单,源于初代小米电视棒被误删 6 个底层包直接变砖的“884 号事故”。 (1:50)
- 社区已沉淀 66 个品牌、232 个型号的清理清单,但 ADB 明文调试通道、为防 OTA 覆盖而停用系统更新导致失去安全补丁等潜在风险依然严峻。 (3:40)
Detailed notes
## Background 该内容由 Bilibili 频道“AI技术投降派”于 2026 年 10 月 25 日发布。简介称该视频聚焦于仅用 19 天便斩获 3.7 万 GitHub 星标的开源项目 Our Free Model,旨在拆解其宣称“不注册、不登录、不要 API Key 免费用九款大模型”背后的逆向猫鼠游戏、流量数据交换机制与潜在下线风险。
## TL;DR 视频以 CleanYourTV 项目通过 Claude Code 改造小米电视去广告走红为引子,深入剖析了开源工具背后的技术原理与运作链路。其核心资产是一份极为严谨克制的 16KB 提示词“手术规程”,配合严格的 ADB 停用机制与 AI 审查流程,在社区催生了大量跨品牌适配与衍生生态。然而,这类工具同时伴随着变砖风险、局域网安全隐患以及触碰硬件厂商广告盈利模式的商业灰色地带,本质上是用户与硬件厂商之间关于设备控制权的长期博弈。
## Atmosphere & style 全片充斥着极客攻防的解构感与清醒克制的思辨氛围,讲述节奏紧凑而直击痛点。主讲人既带着见证客厅软硬件“越狱”的戏谑与兴奋,又始终保持着技术现实主义的冷静,从详尽的代码安全机制一路剖析到商业模式的暗面。观众在感受 AI 降低硬核操作门槛之爽快的同时,也会被直面变砖事故与商业利益反扑的冷峻现实所警醒。
## Bulletin - [00:00](https://www.bilibili.com/video/BV1nanb6iETP?t=0s) 开源项目 CleanYourTV 在 GitHub 获两万四千余星,主打通过 Claude Code 自动连接 ADB、备份并停用智能电视广告及遥测服务,并替换为仅 471KB 的轻量原生桌面。 - [01:50](https://www.bilibili.com/video/BV1nanb6iETP?t=110s) 项目核心资产仅为一份 16KB 的提示词规程,包含严苛的系统承重墙黑名单,源于初代小米电视棒被误删 6 个底层包直接变砖的“884 号事故”。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 社区已沉淀 66 个品牌、232 个型号的清理清单,但 ADB 明文调试通道、为防 OTA 覆盖而停用系统更新导致失去安全补丁等潜在风险依然严峻。
## Key takeaways - [00:00](https://www.bilibili.com/video/BV1nanb6iETP?t=0s) 印度开发者利用 Claude Code 编写“客厅手术”脚本,一键清理小米电视开屏赞助广告,相关推文获 740 万次浏览并催生 CleanYourTV 开源项目。 - [00:00](https://www.bilibili.com/video/BV1nanb6iETP?t=0s) CleanYourTV 的核心流程包含五步:局域网 ADB 配对、自动备份生成复原脚本、仅停用不卸载广告包、替换 471KB 极简桌面以及截图自检闭环。 - [00:00](https://www.bilibili.com/video/BV1nanb6iETP?t=0s) 项目铁律是“只停用、不卸载”,系统底层包一个不删,且全程通过模拟遥控与截屏对比保障操作可逆性。 - [01:50](https://www.bilibili.com/video/BV1nanb6iETP?t=110s) 代码本身并非项目核心,真正的壁垒在于 16KB 严谨的提示词手术规程,明确禁止触碰 HDMI、蓝牙配对等底层核心服务。 - [01:50](https://www.bilibili.com/video/BV1nanb6iETP?t=110s) “884 号事故”中初代小米电视棒因误删核心包彻底变砖,促使项目反向将高危拦截逻辑固化到提示词与脚本中,强制执行极小批量分步操作。 - [01:50](https://www.bilibili.com/video/BV1nanb6iETP?t=110s) 项目引入 AI 审查机器人自动审计 Pull Request,每轮审查成本约 2.5 美元,助推社区积累了 66 个品牌、232 个电视型号的适配数据。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 设备变砖风险真实存在,部分用户在操作中途遭遇黑屏但底层调试通道尚存的半砖情况。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 电视 ADB 调试走明文协议存在局域网被提权安全隐患,且为防止夜间 OTA 覆盖广告而禁用系统更新,会使设备永久失去官方安全补丁。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 智能电视行业普遍依赖“硬件低价补贴、开屏广告收回成本”的模式,用户端屏蔽广告触及法律与用户许可协议的灰色边界。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 技术本质上是成熟的 ADB 命令行调用,AI 的真正价值在于降低技术门槛,让不懂命令行的普通用户也能自主改造客厅硬件。 - [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 后续博弈核心在于厂商是否封堵 ADB 调试后门、社区清单能否跟进固件更新,以及小白用户涌入后设备变砖率是否失控。
## Detailed walkthrough ### [00:00](https://www.bilibili.com/video/BV1nanb6iETP?t=0s) 一条推文引发的客厅“越狱”:CleanYourTV 的诞生
一位印度开发者在十月中旬回家探望父母,结果被家里的小米电视气得够呛——打开 Netflix 看视频之前,电视居然硬塞了一段赞助广告。他随即把电视型号丢给 Claude Code,只下达了一句指令:“清了它”。AI 随即在局域网内顺着 Wi-Fi 找到了这台电视,连上调试通道,先自动建立备份,接着果断停用了 25 个小米内置软件包,最后写了一套极简的新桌面安装上去。
这趟“客厅手术”只花了一个下午。开发者随即发了一条推文,写道:“今天下午给我爸妈的电视 vibe code 了一下,现在看起来像一台 Apple TV。”该推文迅速斩获了 740 万次浏览,评论区瞬间沦为大型“许愿池”,网友们纷纷追问:“TCL 能弄吗?索尼呢?”
仅仅六天之后,由此诞生的开源项目 **CleanYourTV** 在 GitHub 上一举狂揽两万四千多颗星。整个工具的工作流程被拆解为清晰的五步:
```mermaid flowchart TD accTitle: CleanYourTV 执行流程 accDescr: CleanYourTV 通过连接、备份、清理、换桌面和验证五步完成电视去广告。
subgraph PREP["准备阶段"] A["1. 开启开发者选项<br/>局域网 ADB 配对"] B["2. 完整备份存档<br/>生成一键复原脚本"] end
subgraph CLEAN["执行与替换"] C["3. 软件包分类停用<br/>只停用不卸载"] D["4. 安装轻量原生桌面<br/>471KB / 零网络权限"] end
subgraph VERIFY["闭环检查"] E["5. 模拟遥控按键<br/>截图自检画面"] end
A --> B B --> C C --> D D --> E ```
- **第一步:连接电视**。在系统设置中连续点击版本号 7 次以激活开发者选项,AI 在局域网内自动扫描并完成 ADB 配对。 - **第二步:完整备份**。在动刀之前,AI 将完整的软件包列表、系统设置以及桌面归属全部归档,并预先编写好一键复原脚本。 - **第三步:安全清理**。AI 将软件包精准分类为“厂商遥测”、“广告服务”和“后台预装”,随后仅使用停用命令。其铁律是“只停用、不卸载”,系统底层包一个不删,确保每一步操作皆可逆。 - **第四步:替换桌面**。换上一个体积仅有 471KB 的原生桌面应用。该桌面没有任何网络权限,不运行后台服务,专门针对仅有 1GB 内存的老旧电视深度优化。 - **第五步:闭环验证**。每改动一步,AI 都会向电视模拟发送遥控按键信号,并实时截屏检查显示画面。整个流程耗时仅 15 分钟,且支持单行命令整体复原。
[01:50](https://www.bilibili.com/video/BV1nanb6iETP?t=110s) 16KB 提示词当“手术规程”与社区狂欢
CleanYourTV 最耐人寻味的技术细节在于:其核心资产并非庞大的代码库,而是一份仅仅 16KB 的提示词,配套代码反而只是副手。这份提示词被撰写得极为克制严谨,宛如一份“电视外科手术操作规程”。规程中设立了硬性黑名单:HDMI 核心服务、遥控器蓝牙配对模块以及系统级底层核心包,被勒令永远不准触碰。
这一禁令源于真实的惨痛教训。项目中著名的“编号 884 事故报告”记载:曾有一只初代小米电视棒,被激进的清理清单直接带走了前 6 个系统核心包,导致设备彻底变砖、无法开机。该事故被直接反向固化进提示词规程中,配套脚本一旦识别到类似高危清单会直接强行拒绝。规程甚至强制要求采用极小批量的方式分批执行,每批之间必须截图对比,其原话极为形象:“全是承重墙,而你分不清是哪一面。”
项目的日常维护同样高度依赖 AI。每一个外部提交的 Pull Request(拉取请求)都会先交由一个 AI 审查机器人进行审计;工作流注释里甚至完整记录了调用成本:平均每轮审查大约耗资 2.5 美元。
在 AI 审查的护航下,社区飞轮转得飞快。每一个清理完自家电视的用户,都会自发把适配成功的软件包清单回传贡献。截至目前,仓库已经沉淀了来自 66 个品牌、232 个电视型号的实测记录,合并了 640 个 PR,吸引了 137 位代码贡献者。周边衍生项目已达 63 个:有人将其移植到了 LG 的 webOS;有人做出了开箱即用的中文定制版;还有人开发了手机端的配套伴侣应用。连项目官网的文案都在辛辣嘲讽电视内置广告:“随时可取消——在一个你找不到的菜单里。”
[03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 风险暗礁、灰色争议与底层商业博弈
在一片赞誉声中,项目背后暗藏的清醒认知与潜在风险同样不容忽视:
1. **变砖风险真实存在**:除了被刷成板砖的小米电视棒,还有普通用户在操作中途遭遇卡死,出现屏幕完全黑屏、但底层调试通道尚存的半砖险情。 2. **调试通道是把双刃剑**:电视开启的 ADB 端口走的是明文传输协议,在某些老旧或魔改固件上,局域网内的任何联网设备都能轻易获取到电视的 root shell。因此操作规程中强制要求:完工后必须关闭 ADB 调试并进行安全校验。 3. **法律与商业的灰色地带**:国内智能电视普遍采取“以补贴价贱卖硬件、靠开屏与系统广告收回成本”的商业模式。消费者买回电视后再行屏蔽广告,在法律层面上可能已触及并违反了用户许可协议。 4. **技术去魅的质疑**:社区始终存在唱衰的声音,认为底层不过就是初级的 ADB 命令行调用,“读文档就行,根本不需要 AI”,更有传统开发者直言:“真正的开发者不会给 vibe-coded 出来的桌面做长期维护。” 5. **作者的背景滤镜**:项目作者的本职身份是某零极基金会(Zero-knowledge / Web3 类似生态)的开发者关系负责人(DevRel),仓库官方首选推荐的运行环境恰好属于他的东家。虽然这并未削弱工具本身的实用性,但使用者在审视其环境推荐时,理应带上一层审视的滤镜。
归结到技术本质,ADB 批量清理脚本已经在技术圈存在了许多年,技术门槛始终都在;“AI 做的是把门槛拆掉,不懂命令行的人也能安全地做完这场手术。”
然而商业层面的猫鼠游戏才刚刚拉开帷幕。这套清理流程为了防范电视厂商在夜间推送 OTA 覆盖,通常会顺手停用系统更新服务;而这么做的巨大代价,便是设备将永久失去后续的安全补丁。面对这一波汹涌的清理潮,各大电视厂商目前虽保持零回应,但广告是硬件厂商赖以生存的命脉,绝不可能坐视不管。
“往大了说,这是谁拥有你电视的一次站队。”过去是 AI 帮人类重写软件、调度逆向破解工具,而这一次,AI 的触手已经直接伸进了普通人客厅的物理硬件里。后续需要紧盯三个核心节点:第一,厂商会不会在系统层面直接封堵调试后门;第二,社区维护的清理清单能不能追赶上电视厂商密集的固件更新;第三,随着大量纯新手小白用户的涌入,设备的变砖率会不会随之失控飙升。
## Notable quotes > [03:40](https://www.bilibili.com/video/BV1nanb6iETP?t=220s) 真正的开发者不会给 vibe-coded 出来的桌面做长期维护。
## Mentioned CleanYourTV, Claude Code, 小米电视, 小米电视棒, Netflix, Apple TV, TCL, 索尼, webOS, LG, ADB, GitHub
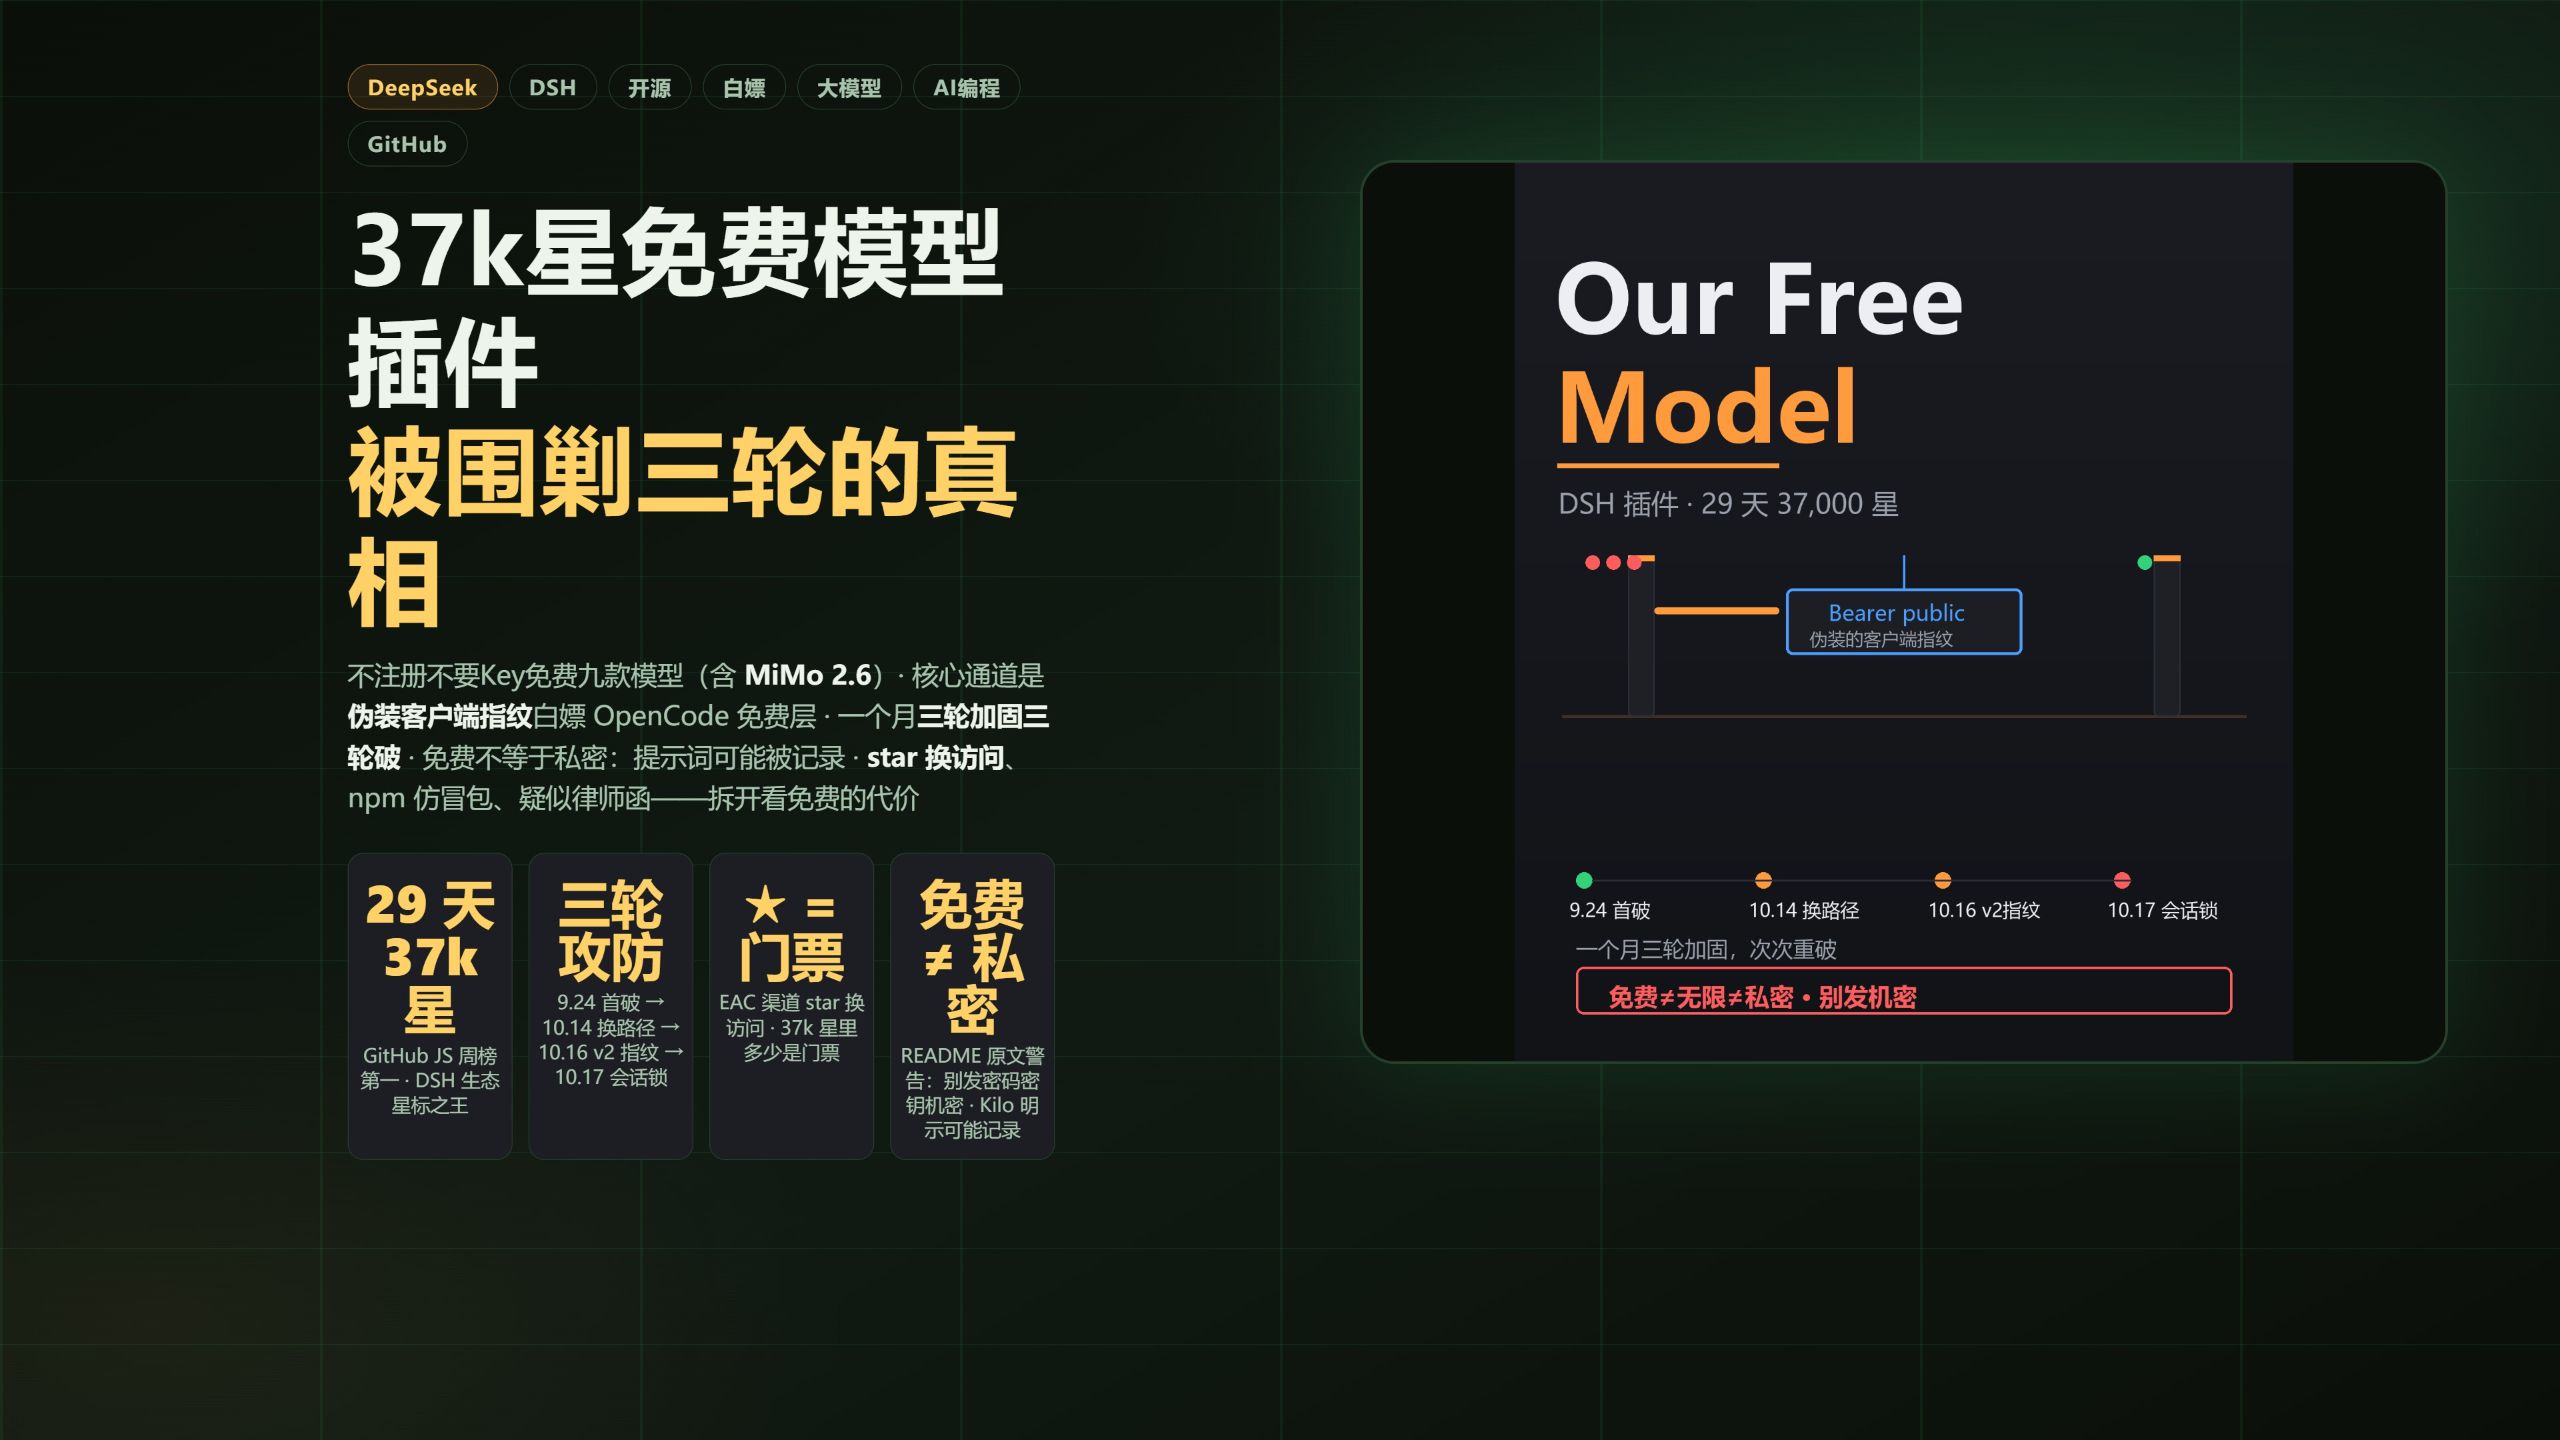
## Video description 十九天,三万七千颗星,登顶 GitHub 周榜。这个 DeepSeek Harness 插件叫 Our Free Model,承诺不注册、不登录、不要 API Key,免费用九款大模型,包括小米的 MiMo 2.6 和 DeepSeek V4.1 Flash。今天不教安装,我们把"免费"两个字拆开看。
所谓九款,来自它早期验收记录的原文:清单十个模型,主分组七个,地区受限两个,转发端口同步九个。清单不是冻结的,每次刷新跟着上游走。核心通道叫"免费车道":上游是 OpenCode 的公共网关,鉴权就是 public 这个单词——但这条车道本来只给 OpenCode 自家客户端用。插件的做法是逆向官方客户端、伪装指纹过闸。一个月里上游把闸门加固了三轮:九月二十四日首破,十月十四日换路径,十月十六日二版指纹逐字校验,十月十七日会话编码校验。每次加固,插件都在几天内重新破进去。这场猫鼠游戏,README 白纸黑字全写了出来。
其余三层通道:Kilo 是正规免费池但明说提示词可能被记录;EAC 渠道作者自掏腰包,条件是 star 仓库——三万七千颗星里有多少是门票?最后聚合七十六家自带 Key 的服务商。为什么会有人免费?免费层是笔交换:厂商拿真实编程流量换测试数据和训练信号。有篇评测说得准:免费是一种价格,不是一种属性。这个价格包含限流(429)和随时下线。
风险清单也要摆出来:README 原文承认"免费不等于无限,也不等于私密";npm 同名包是第三方仿冒,只认 GitHub Release;十月二十一日出现疑似律师函(无签章、真实性存疑),项目当天移除了两个腾讯系渠道;DSH 官方 0.2.1 带破坏性变更,插件目前只声明支持 0.1.5 和 0.1.7。公道话说在前:升级签名校验、十四套离线测试、三轮逆向全成文,文档诚实度高于多数付费产品——问题只在披露埋在一万三千字里最少人看的位置。
[Source](https://www.bilibili.com/video/BV1nanb6iETP)