125款DeepSeek插件争夺桌面控制权 防御性容错机制成生存关键
AI技术投降派
因科技巨头为避规安全风险全盘退守云端沙盒,本地桌面接管的真空被迫由开源生态填补,但在缺乏细粒度授权的环境下,决定工具生死的并非执行效率,而是把失败防御与防二次副作用做到极致的工程能力。
AI-assisted summary of 敢让AI动你电脑吗:125双手挤一个名字 — original source. Check the original for full context.
Source published:
Key ideas
- 开源插件 dsh-computer-use 为 DeepSeek Harness 提供底层键鼠与桌面接管能力,在 GitHub 上面临 125 个同名仓库的同台竞争。 (0:05)
- 该项目核心后端基于 655KB 常驻 PowerShell 进程,绕过耗时 OCR 路线,直接通过 Windows UI Automation 控件树与 SendInput 虚拟网格实现交互感知。 (0:58)
- 系统梳理了 30 多条带中文指引的失败规则,坚持“超时不盲目重发”与“三值逻辑”,将防御性理念总结为“宁可多看一眼,不可重复一次副作用”。 (2:19)
- 大厂技术路线普遍退守云端沙盒,导致本地桌面接管的最后一厘米真空完全留给开源社区,但也伴随着杀软误报和高达 89% 提示词注入翻车率等严峻风险。 (3:54)
- 项目甚至出现了由用户的 AI Agent 独立排查、代提 Bug 并附带临时解法的现象,其工程与协作范式展现出超越实际使用价值的时代标本意义。 (6:24)
Detailed notes
## Background 该内容由 Bilibili 频道“AI技术投降派”于 2026 年 10 月 26 日发布。视频聚焦于 GitHub 上一个仅获 36 星但极具特色的插件项目 dsh-computer-use(作者 LJL454),探讨在 125 个同名插件争夺 DeepSeek Harness 桌面接管接口的激烈竞争中,该项目如何凭借极致严谨的“失败防御机制”脱颖而出。
## TL;DR 视频深度拆解了专为 DeepSeek Harness 设计的本地桌面操作插件 dsh-computer-use。其架构基于 655KB 的常驻 PowerShell 进程,绕过耗时的 OCR 识图,直接调用 Windows 原生 UI Automation 与 SendInput 接口接管键鼠和控件。项目最大的亮点在于将“失败处理”做到极致,制定了 30 多条涵盖动态遮挡、超时重试与三值逻辑的防御性规则,但也存在 Windows Defender 误报、缺乏动作级确认等六大现实风险。由于大厂普遍退守云端沙盒,本地接管的最后一厘米全交由社区竞争,而甚至出现了 AI 代替人类给该插件报 Bug 的奇景,使其成为极具观察意义的时代工程标本。
## Atmosphere & style 全片充斥着硬核极客的冷峻与抽丝剥茧的审慎感,讲解风格冷静克制,透着浓厚的工程实战底色。博主既对作者熬夜手写底层的执着心怀敬意,又以近乎冷酷的清醒逐条剖析安全硬伤,情绪在技术崇拜与现实风险警示之间形成了张力十足的拉扯,最后借由“AI 给 AI 提 Bug”的荒诞现实,给观众留下了震撼且引人深思的技术宿命感。
## Bulletin - [00:05](https://www.bilibili.com/video/BV1RSn96cEjs?t=5s) 开源插件 dsh-computer-use 为 DeepSeek Harness 提供底层键鼠与桌面接管能力,在 GitHub 上面临 125 个同名仓库的同台竞争。 - [00:58](https://www.bilibili.com/video/BV1RSn96cEjs?t=58s) 该项目核心后端基于 655KB 常驻 PowerShell 进程,绕过耗时 OCR 路线,直接通过 Windows UI Automation 控件树与 SendInput 虚拟网格实现交互感知。 - [02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 系统梳理了 30 多条带中文指引的失败规则,坚持“超时不盲目重发”与“三值逻辑”,将防御性理念总结为“宁可多看一眼,不可重复一次副作用”。 - [03:54](https://www.bilibili.com/video/BV1RSn96cEjs?t=234s) 大厂技术路线普遍退守云端沙盒,导致本地桌面接管的最后一厘米真空完全留给开源社区,但也伴随着杀软误报和高达 89% 提示词注入翻车率等严峻风险。 - [06:24](https://www.bilibili.com/video/BV1RSn96cEjs?t=384s) 项目甚至出现了由用户的 AI Agent 独立排查、代提 Bug 并附带临时解法的现象,其工程与协作范式展现出超越实际使用价值的时代标本意义。
## Key takeaways - [00:05](https://www.bilibili.com/video/BV1RSn96cEjs?t=5s) GitHub 上涌现出 125 个同名 dsh-computer-use 仓库争夺 DSH 插件插座,头部已达 170 多星,竞争极度白热化。 - [00:58](https://www.bilibili.com/video/BV1RSn96cEjs?t=58s) 不同于单纯拼功能上线的竞品,该项目首发即 59,000 行代码且版本号从 1.39.5 起跳,核心竞争力聚焦在失败处理的极致打磨。 - [00:58](https://www.bilibili.com/video/BV1RSn96cEjs?t=58s) 输入层采用 SendInput 映射至 0..65535 归一化网格,窗口感知通过特定标志位截取被遮挡画面,文本提取则直接利用原生 UI Automation 控件树。 - [02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 系统建立 30 多条涵盖稳定错误码与中文行动指引的失败规则,防范动态 UI 刷新引起的点击错位及悬浮窗口截流遮挡。 - [02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 针对具有副作用的操作严格执行“超时不盲目重发”与严格方向性分析,未明确登记为安全的操作一律按不可重发处置。 - [02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 配备后台进程崩溃时的独立松键兜底脚本,并在批处理中引入三值逻辑,清晰界定“未执行”与“已执行但未知结果”。 - [03:54](https://www.bilibili.com/video/BV1RSn96cEjs?t=234s) Anthropic、OpenAI、Google 等大厂近年将 Computer Use 方案全面退守至云端沙盒,本地操作系统全权接管的最后一厘米被让渡给开源社区。 - [03:54](https://www.bilibili.com/video/BV1RSn96cEjs?t=234s) DSH 在 9 月推出独占命名的共享注册服务,紧随 DeepSeek 8 月视觉模型上线,促成“官方造插座与眼睛、社区抢造双手”的生态割据局面。 - [04:59](https://www.bilibili.com/video/BV1RSn96cEjs?t=299s) 落地面临杀毒软件特征拦截,已有两位用户实锤 Windows Defender 将其常驻 PowerShell 后端标记为黑客工具类并拦截。 - [04:59](https://www.bilibili.com/video/BV1RSn96cEjs?t=299s) 插件缺乏删除文件等细粒度动作级弹窗确认,采取“授权前置”机制,严重依赖会话结束后权限自动回收作为防护底线。 - [04:59](https://www.bilibili.com/video/BV1RSn96cEjs?t=299s) 本地桌面接管存在严峻安全隐患,行业曾有误删 700GB 数据先例,且学术研究表明针对点击类操作的提示词注入翻车率最高达 89%。 - [06:24](https://www.bilibili.com/video/BV1RSn96cEjs?t=384s) 该项目收到多起由第三方 AI Agent 独立复现并提交的 Bug 反馈,“AI 给 AI 的插件提 Bug”展现了人机协作向机机协作跃迁的时代标本价值。
## Detailed walkthrough ### [00:00](https://www.bilibili.com/video/BV1RSn96cEjs?t=0s) 125 个同名仓库挤进同一个赛道
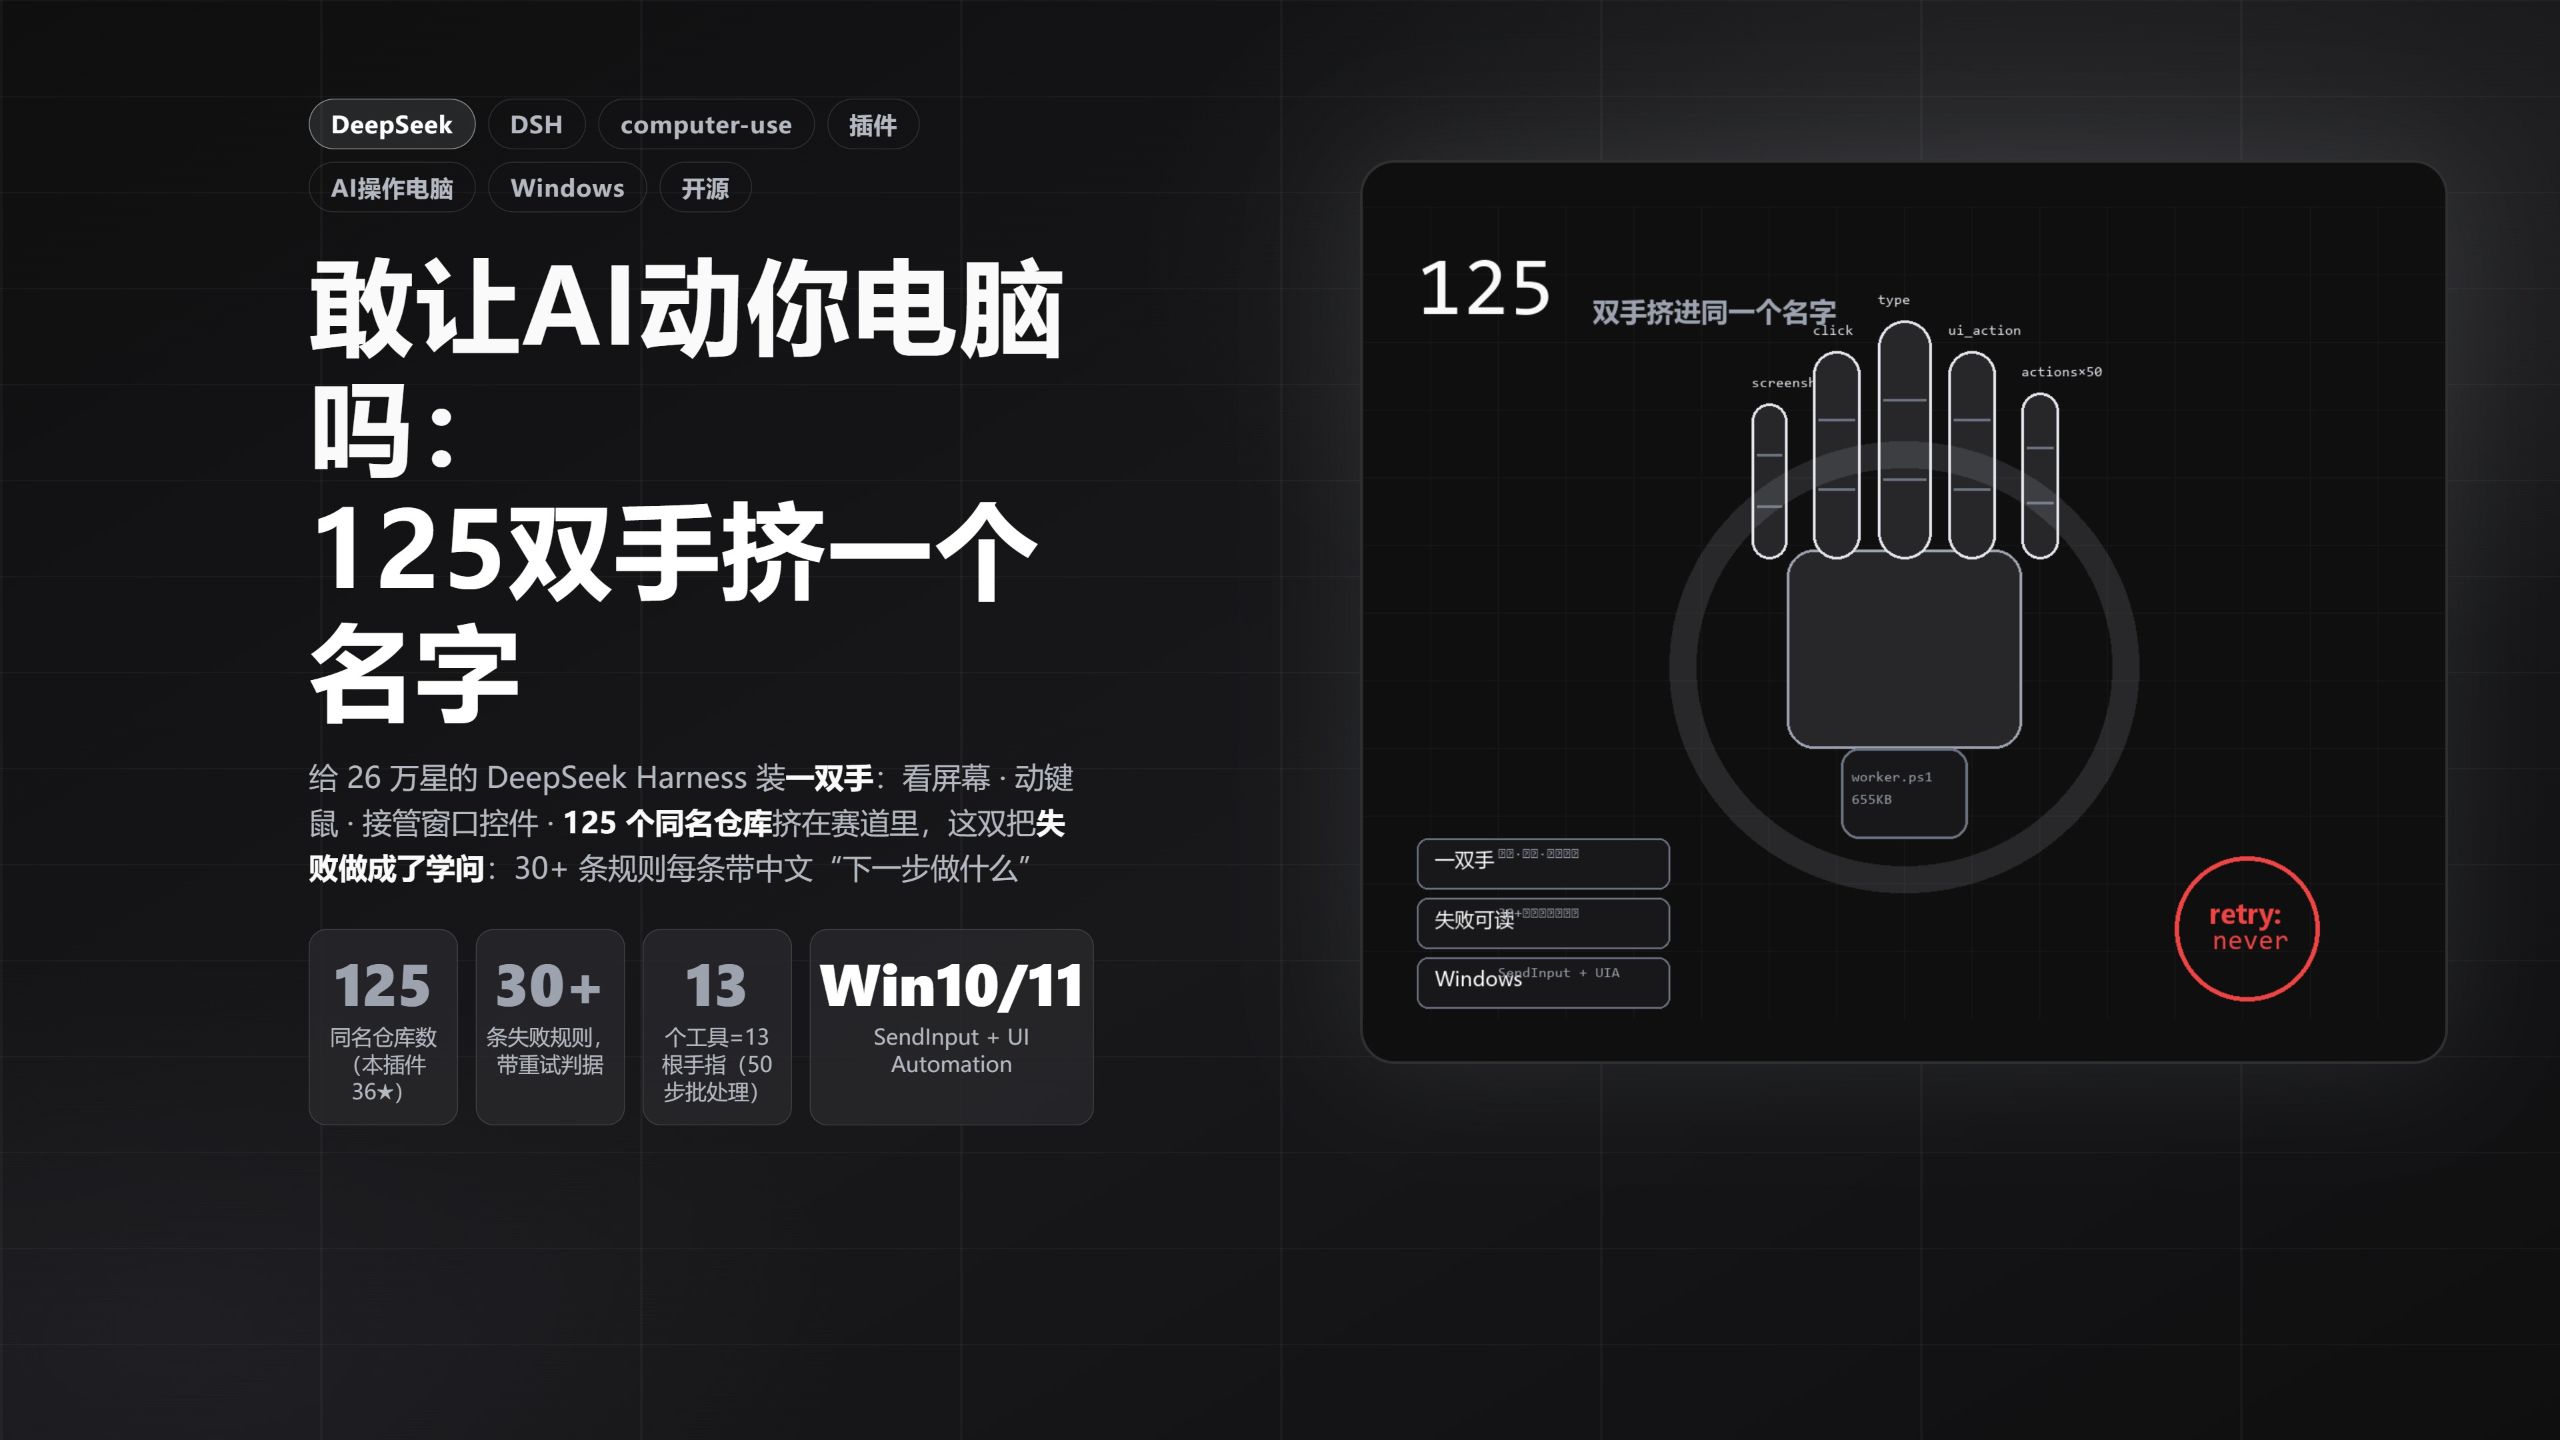
今天的主角是一个非常特别、仅有 36 颗星的小插件,挤在 100 多个同名仓库的狭窄赛道里,它的名字叫 `dsh-computer-use`。它的核心功能,是给短短两个月斩获 26 万颗星的 DeepSeek Harness(DSH)装上一双手,让大模型不仅能看屏幕、操作鼠标键盘,还能直接接管操作系统的窗口与控件。DSH 官方奉行的口号是“一切皆插件,官方造插座,社区造电器”。
这个赛道卷到什么程度?在 GitHub 上搜索这个名字,能瞬间搜出 125 个同名仓库,其中头部的竞品已经拿到了 170 多颗星。在 DSH 开源当天就有人迅速入场卡位,而今天聊的这个仓库直到 10 月 18 日才正式进场,属于最晚的一批。但把源码通篇深读完之后,博主给出了极高的评价:“深读完源码我发现,他可能是把失败做得最认真的一双手。”
- 插件定位:为 DeepSeek Harness(2 个月 26 万星)提供键鼠操作、屏幕感知与窗口控件接管能力。 - 竞争格局:GitHub 上同名仓库达 125 个,头部竞品达 170 多星。 - 进场时间:2026 年 10 月 18 日上线,首发虽晚,但技术切入点极度特化在失败处理与稳健性。
---
[00:58](https://www.bilibili.com/video/BV1RSn96cEjs?t=58s) 插件构造:三件套与 655KB PowerShell 掌心
这双手在底层究竟是怎么造出来的?插件本体采用了经典的三件套设计:一个声明文件、一个补丁文件和一个入口函数,借此直接挂进宿主系统的工具服务中。真正承担脏活累活的后端,是一个体积为 655KB 的常驻 PowerShell 进程,系统的所有底层交互全由它一手包办。在输入层,鼠标键盘调用的是 Windows 系统的 `SendInput` 原生接口,而且坐标并不是屏幕上的绝对物理像素,而是被映射并归一化到了整个虚拟桌面的 `0..65535` 网格上。
在屏幕感知层面,截图提供了两条路径:常规的全屏截屏直接调用图形接口;针对特定窗口截图时,则使用了一个特殊的标志位,哪怕目标窗口当前被其他进程的窗口彻底遮挡,也依然能够完整截取到该窗口自身的画面。更有味道的是文字提取部分——它没有走“截图之后丢给 OCR/多模态模型识图”那种高耗时路线,而是直接走 Windows 原生的 UI Automation(界面自动化)接口去读取控件树。
作者在代码注释里留下了极其生动的踩坑实录:在托管封装无法访问底层三个高级接口的情况下,作者只能手写底层控制链;5 个 COM 接口标识符里,有两个是作者凭记忆盲写出来的,结果全写错了,硬是熬夜调了一个通宵才排查出来。代码里这种如同事故复盘一般密集的注释,完全不像一般人类程序员随手写出的草稿,更像是一份份详尽设计文档经过反复打磨后投喂生成的产物。该项目的首发版本就高达 59,000 行代码,版本号更是直接从 `1.39.5` 起跳,足见在开源之前已经在私下默默迭代了相当长的时间。
```mermaid flowchart TD accTitle: dsh-computer-use Architecture accDescr: The plugin attaches to DeepSeek Harness and routes commands via a PowerShell backend to OS APIs.
subgraph Host["宿主环境"] DSH["DeepSeek Harness 核心服务"] Plugin["dsh-computer-use 插件三件套<br/>(声明文件 / 补丁文件 / 入口函数)"] DSH --> Plugin end
subgraph Backend["常驻驱动核心"] PS["PowerShell 常驻进程 (655KB)"] Plugin --> PS end
subgraph WinOS["Windows 系统原生接口"] SendInput["SendInput 接口<br/>(0..65535 归一化虚拟网格)"] GDI["图形截图接口<br/>(特殊标志位支持后台/遮挡截取)"] UIA["UI Automation 接口<br/>(原生控件树直接提取文本)"]
PS --> SendInput PS --> GDI PS --> UIA end ```
---
[02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 招牌特色:把“失败”做成一门学问
该项目真正的核心招牌,在于它把执行中的“失败”当成了一门严谨的学问来做。整个代码库梳理了 30 多条极其精细的失败规则,每一条规则都配备了稳定的错误码、精确的重试判据,以及一句用中文写就的“下一步做什么”指引。博主在视频中特意挑出了四条最具代表性的典型规则进行了剖析:
1. **图拍完界面自己变了**:在截完图后,界面的矩形坐标没变、分辨率没变、所属进程也没变,常规的几何检查完全挑不出毛病,但由于 UI 发生动态刷新,截图上的像素已经无法对应当前屏幕的真实位置。 2. **目标被挡**:系统投影计算出来的点击落点上方,恰好漂浮着其他进程的窗口,如果强行触发输入,按键或点击就会被截流送到无关软件里。因此该规则直接判定为“目标被遮挡”,哪怕坐标绝对正确,也绝不向系统发送任何一个字节。 3. **超时不盲目重发**:这是最为狠辣的一条防线。对于具有副作用的操作(非只读操作),一旦发生超时,动作可能已经在后台实际执行,也可能完全没有触发。此时系统严禁盲目重发,并配备了严格的“方向性分析”机制;一旦把不可重发的请求误判为可重发,就会造成破坏性的二次副作用,因此凡是未明确登记为安全的操作,一律按不可重发处理。 4. **按键释放失败兜底**:当插件的后台进程意外被系统杀死时,会由一个完全独立的独立脚本强制负责松开所有被按住的按键。如果松键操作失败,系统会在报错日志中用加粗大字发出刺眼的警报,提示桌面当前可能仍处于某个键位被死死按住的物理状态。
在连续批处理模式下,系统同样设定了 50 步的保护上限,每一步都会精确上报 5 种不同状态,专门用来清晰界定“没跑”与“跑了但不知道结果”的区别。在面对状态等待条件时,它引入了严密的“三值逻辑”——当某种状态无法被即时观察到时,系统绝不武断地将其判定为假(False),而是严格维持在未知(Unknown)状态。关于这种防御性的设计理念,作者与博主达成了一致的认知:“一句话总结这套哲学:宁可多看一眼,不可重复一次副作用。”
---
[03:54](https://www.bilibili.com/video/BV1RSn96cEjs?t=234s) 谱系演进:大厂退守云端,本地最后一厘米归社区
从整个技术演进的谱系来看,各家 AI 巨头早在两年前就已经全力探索电脑操作(Computer Use)。Anthropic 在 2024 年 10 月率先交卷,首发了系统级的 Computer Use 能力;紧接着第二年,OpenAI 推出了 Operator 以及专门的 CUA(Computer-Using Agent)模型;Google 拿出了 Project Mariner,字节跳动和微软也相继开源了各自针对 UI 操作的专用模型。
然而发展到今天,大厂的主流技术路线全部退守并收敛到了云端沙盒环境或者自家封闭的软件生态内,没有哪怕一家大厂敢把针对本地操作系统的全权接管作为主打功能推给终端用户。开源世界里固然从不缺基础库,也从不缺视觉与推理模型,但真正稀缺的,恰恰是“接到日常工具链上的最后一厘米”。
DeepSeek Harness 官方在 9 月份立好了“插座”,通过一个共享注册服务指认功能名称,且严厉拒绝同名下的第二个提供者,将具体的操作能力全盘让渡给社区自由竞争。而模型侧也在急速补课:DeepSeek 在 8 月份刚刚上线了自家的第一个视觉大模型。伴随着模型的眼睛在 8 月长出来,9 月官方立好插座,到了 10 月,也就是眼睛长出来的第二个月,100 多双来自社区的手就已经在争先恐后地挤进同一个命名插座之中。这就构成了当下的生态格局:“插座是官方的,眼睛是官方的,手是社区的,而且有三十多双手在抢。”
---
[04:59](https://www.bilibili.com/video/BV1RSn96cEjs?t=299s) 动电脑前的六笔账:风险与硬伤全面清算
对于任何想要尝试让 AI 直接接管桌面的普通用户,在打开开关前必须在心里彻底算清六笔账:
1. **兼容性硬伤尚未彻底收敛**:目前仓库中挂着两个严重的兼容性反馈未解决,包括官方打包版和命令行版本在部分环境下根本装不上。作者虽然在三天内连续发布了 4 个修正版进行紧急追踪,但截至视频录制时仍未彻底修复。 2. **杀毒软件高频误报与拦截**:已经有两位独立用户明确反馈,Windows Defender 直接将该插件的 PowerShell 后端标记为黑客工具类木马并予以拦截。一个高频调用后台截图与全局键鼠模拟的脚本,在底层行为特征上天然就会撞上杀软的特征库,这是所有纯 PowerShell 技术路线必须面对的宿命课题。 3. **严格的操作系统平台限制**:该项目深度绑定 Windows 底层接口,目前仅支持 Windows 10 与 Windows 11,Mac 用户或者 Linux 用户可以直接滑走。 4. **缺乏细粒度的动作级二次确认**:该插件目前完全没有“在删除文件前弹窗问我一次”这类细粒度拦截机制。它的防护哲学是彻头彻尾的“授权前置”:用户一旦打开总开关,就等同于预先授权了所有动作;系统唯一的保险是默认在会话结束后自动关闭,系统重启后也会立即收回权限,绝不允许从插件内部擅自放宽权限。 5. **严峻的安全事故历史**:直接赋予模型本机原生操作权限极度危险。在行业先例中,此前已有大模型操作失误误删用户 700GB 数据的严重事故;而在学术界的提示词注入攻击研究中,针对点击类操作的翻车率最高甚至达到了惊人的 89%。虽然该插件自身的错误处理是同类里最严谨的一档,但严谨绝不等于对恶意攻击或失控彻底免疫。 6. **生态包命名混淆陷阱**:安装时必须死死认准 GitHub 上的官方发布渠道。在 npm 上其实并存着三个同名的安装包,但全都是其他无关的项目;一旦不小心装错,用户很可能会误以为是该插件本身彻底损坏。
---
[06:24](https://www.bilibili.com/video/BV1RSn96cEjs?t=384s) 时代标本:AI 给 AI 提 Bug
谈及对这个仅有 36 颗星的边缘项目的整体定性,博主指出:“我的判断:这个 36 星插件的样本价值大于它的使用价值。”
它极其直观地向外界示范了在全新插件时代下,人机协作甚至“机机协作”的工作方式变迁。在该项目收到的重要反馈中,有两个 Bug 提交竟然完全是由用户背后的 AI 代理(AI Agent)代劳发出的:其中一个 AI 代理负责帮它的主人排查并上报 Bug;而另一个 AI 代理不仅在本地环境中独立完成了问题的复现,还在反馈中顺手贴上了一套完整的临时解决方案。这种“AI 正在给 AI 开发的插件提 Bug”的荒诞而真实的现象,成为了这个时代最生动、最鲜活的工程标本。
在工程架构上,该项目把“让每一次失败的原因完全可读”打造成了一套极其自洽的系统,这套扎实的防御性设计思路,值得每一个从事自动化与 Agent 工具开发的团队深入拆解与学习。而在宏观生态上,正因为大厂退守云端沙盒,本地系统交互的最后一厘米真空注定要由开源社区来填补。
这一场围绕 100 多个同名仓库展开的军备竞赛才刚刚打响第一枪,而博主坚信,在严苛的本地操作系统桌面环境下,“最后活下来的一定是把失败处理得最好的那双手。”后续针对该项目需要重点盯紧三件事: - 兼容性修正版的实际落地与稳定性; - 作者针对 Windows Defender 杀软误报问题的官方应对策略与签名方案; - 整个 `dsh-computer-use` 赛道在社区中的合并、收敛与最终洗牌。
对此,该项目在 GitHub 上的开源作者用户名为 `LJL454`。博主在文末也向所有观众抛出了那个直击灵魂的安全拷问:你真的敢让 AI 直接接管并操作你的电脑吗?
## Notable quotes > [02:19](https://www.bilibili.com/video/BV1RSn96cEjs?t=139s) 宁可多看一眼,不可重复一次副作用。 — AI技术投降派
> [00:00](https://www.bilibili.com/video/BV1RSn96cEjs?t=0s) 一切皆插件,官方造插座,社区造电器 — DeepSeek Harness 官方
> [06:24](https://www.bilibili.com/video/BV1RSn96cEjs?t=384s) 最后活下来的一定是把失败处理得最好的那双手。 — AI技术投降派
## Mentioned DeepSeek Harness, dsh-computer-use, DeepSeek, Anthropic, OpenAI, Operator, Google, Project Mariner, 字节跳动, 微软, Windows Defender, LJL454, SendInput, UI Automation, PowerShell
## Video description 今天的主角是个三十六颗星的小插件,挤在一百多个同名仓库的赛道里:dsh-computer-use,给两个月二十六万颗星的 DeepSeek Harness 装上一双手——让模型看屏幕、动键鼠、接管窗口和控件。GitHub 上搜这个名字能搜出一百二十五个仓库,头部竞品一百七十多颗星,DSH 开源当天就有人入场,咱们讲的这个十月十八号才来,是最晚的一批。但深读完源码:它可能是把"失败"做得最认真的一双手。
00:05 赛道:125 个同名仓库挤一个名字 00:58 手怎么造:三件套 + 655KB PowerShell 掌心 02:19 招牌:把失败做成学问(四条典型规则) 03:54 谱系:大厂退守云端,最后一厘米是社区的 04:59 六笔账:用之前想清楚 06:24 判断:AI 给 AI 的插件提 bug,时代标本
手怎么造:插件三件套挂进宿主工具服务,重活在一个 655KB 的 PowerShell 常驻进程——键鼠走 SendInput(坐标是 0..65535 归一化网格),窗口截图带特殊标志位被挡也能截到自己,读文字直接走 UI Automation 读控件树。注释里留着踩坑实录:五个 COM 接口标识符里有两个凭记忆写错了,调了一个通宵。首发即五万九千行、版本号 1.39.5 起跳——开源前已在私下迭代很久。
招牌是把失败做成学问:三十多条规则,每条带稳定错误码、重试判据和中文"下一步做什么"。图拍完界面自己变了;目标被挡一个字节都没发;超时"不要直接重发"(可能已经发生);按键被杀时独立脚本松键。批处理五十步区分"没跑"和"跑了但不知道结果",等待用三值逻辑。一句话:宁可多看一眼,不可重复一次副作用。
谱系:大厂两年把 computer-use 从实验推到生产,但全部收敛到云端沙盒;DSH 官方九月立好插座(共享注册服务),DeepSeek 八月刚长出第一个视觉模型,眼睛长出来的第二个月,一百多双手挤进了同一个名字。清醒六笔账:兼容性硬伤未修完;Defender 把 PowerShell 后端标记为黑客工具类(两位用户实锤);仅 Windows;无动作级确认(授权前置);安全背景(误删 700GB 事故、注入翻车八成九);npm 三个同名包是别的项目。
我的判断:它的样本价值大于使用价值——两个反馈都是用户的 AI 代理代发的(一个替主人报 bug,另一个独立复现附临时解法),AI 给 AI 的插件提 bug,是插件时代最生动的工作方式标本。"失败原因可读"值得每个做工具的人抄。仓库在 GitHub 搜 LJL454。
[Source](https://www.bilibili.com/video/BV1RSn96cEjs)