Anthropic内部AI贯通五大平台攻击链 53分钟夺取Linux根权限
AI技术投降派
AI攻防的真正质变不在于单点漏洞挖掘,而在于自动化串联跨平台武器化攻击链,这使得人工漏洞分诊成为全行业防护的最主要瓶颈。
AI-assisted summary of 一个未发布AI打穿五大平台:53分钟拿root — original source. Check the original for full context.
Source published:
Key ideas
- Anthropic 披露其未公开发布的内部研究模型在 Chrome、Safari、Android、Windows 和 Linux 五大平台上各构建了一条全自动端到端攻击链,并在 Linux 上实现 53 分钟零点击提权至 root。 (0:00)
- Google 已针对该模型报告的漏洞在 Chrome 156 中修复了 62 个严重或高危 CVE,在当期增量更新中 Anthropic 研究员包揽了全部 4 个最高危漏洞。 (3:01)
- 行业竞争进入白热化阶段,在 OpenAI 披露红队挖出 Brotli 单点漏洞仅四天后,Anthropic 便以跨平台武器化攻击链在规模上形成压制。 (4:18)
- 第三方对账显示该系统存在明显水分:模型自评的高危漏洞官方仅认可 51.3%,且历史上有过将 271 个发现合并为仅 3 个 CVE 的公关前科,目前跟踪的相关 CVE 在野利用仅见 1 例。 (5:31)
Detailed notes
## Background 该视频由 Bilibili UP 主“AI技术投降派”于 2026 年 10 月 29 日发布。视频围绕 Anthropic 内部未公开研究模型在 Chrome、Safari、Android、Windows 和 Linux 五大主流平台自主构建端到端武器化攻击链展开,重点剖析了该模型 53 分钟攻破 Linux 获得 root、为 Chrome 斩获 62 个 CVE 的技术细节与行业争议。
## TL;DR 视频深度复盘了 Anthropic 内部安全模型展示的五条完整攻击链,包括 Chrome 内存沙箱逃逸执行代码、Safari 关停同源策略窃取数据、Android 锁屏绕过、Windows 逆向工程引发内核崩溃,以及在 Linux 上仅用 53 分钟零点击斩获 root。作者指出,AI 展现出的“多漏洞串联武器化”能力完成了从“手枪到狙击步枪”的质变,超越了此前 OpenAI 和 Google 的单点挖掘水平。但视频同时尖锐列出四笔“冷水账”,揭露了漏洞严重性评级水分大、历史发现与实际 CVE 严重缩水、野外利用罕见以及模型算力黑箱等现实局限,警示当前防御修复的最大瓶颈在于人类分诊跟不上 AI 挖掘速度。
## Atmosphere & style 全片充斥着硬核极客的技术震撼与清醒犀利的批判反思,叙事节奏紧凑凌厉,没有任何拖泥带水的铺垫。主讲人先以极具戏剧性的攻击细节将压迫感与危机感拉满,随后迅速切换到冷静克制的审视视角,毫不留情地用真实对账数据拆解巨头的公关泡沫。听下来既让人对 AI 自主武器化的可怕演进感到不寒而栗,又能在理性透彻的推导中看清攻防两端受制于人类工时与算力门槛的真实边界。
## Bulletin - [00:00](https://www.bilibili.com/video/BV1eusZ6UE67?t=0s) Anthropic 披露其未公开发布的内部研究模型在 Chrome、Safari、Android、Windows 和 Linux 五大平台上各构建了一条全自动端到端攻击链,并在 Linux 上实现 53 分钟零点击提权至 root。 - [03:01](https://www.bilibili.com/video/BV1eusZ6UE67?t=181s) Google 已针对该模型报告的漏洞在 Chrome 156 中修复了 62 个严重或高危 CVE,在当期增量更新中 Anthropic 研究员包揽了全部 4 个最高危漏洞。 - [04:18](https://www.bilibili.com/video/BV1eusZ6UE67?t=258s) 行业竞争进入白热化阶段,在 OpenAI 披露红队挖出 Brotli 单点漏洞仅四天后,Anthropic 便以跨平台武器化攻击链在规模上形成压制。 - [05:31](https://www.bilibili.com/video/BV1eusZ6UE67?t=331s) 第三方对账显示该系统存在明显水分:模型自评的高危漏洞官方仅认可 51.3%,且历史上有过将 271 个发现合并为仅 3 个 CVE 的公关前科,目前跟踪的相关 CVE 在野利用仅见 1 例。
## Key takeaways - [00:00](https://www.bilibili.com/video/BV1eusZ6UE67?t=0s) Anthropic 内部模型跨越操作系统与浏览器五大主流平台,实现了从漏洞挖掘到写出武器化利用代码的全流程自主完成。 - [00:00](https://www.bilibili.com/video/BV1eusZ6UE67?t=0s) 在 Linux 攻防实测中,模型仅花 48 分钟泄露内核指针并用 5 分钟完成提权,全程 53 分钟实现零点击沦陷服务器。 - [00:00](https://www.bilibili.com/video/BV1eusZ6UE67?t=0s) 所有漏洞均遵循厂商 90 天修复期加 45 天静默期的协调披露流程,目前各大受影响厂商补丁均已推送完毕。 - [01:22](https://www.bilibili.com/video/BV1eusZ6UE67?t=82s) Chrome 攻击链利用 V8 堆损坏逃逸沙箱并绕过 ASLR,在联合登录 UAF 漏洞中达成单次点击远程代码执行并弹出计算器。 - [01:22](https://www.bilibili.com/video/BV1eusZ6UE67?t=82s) Safari 链直接在内存中关闭同源策略窃取隐私数据,Android 链在锁屏状态下绕过 USB 配对码抽取照片。 - [01:22](https://www.bilibili.com/video/BV1eusZ6UE67?t=82s) Windows 链展现出深层逆向工程能力,通过反编译闭源二进制、重写带注释 C 代码并对比行为揪出内核 HTTP/3 崩溃漏洞。 - [03:01](https://www.bilibili.com/video/BV1eusZ6UE67?t=181s) 该模型的方法论支柱为测试时算力扩展与复合扫描器多样性,依靠并行启动海量智能体按贡献度分配算力。 - [04:18](https://www.bilibili.com/video/BV1eusZ6UE67?t=258s) AI 挖洞军备竞赛全面提速,Anthropic 从 2 月 Opus 实验演进到 10 月网络验证计划,在跨平台链条上显著拉开与竞品的代差。 - [04:18](https://www.bilibili.com/video/BV1eusZ6UE67?t=258s) 相比 Google Big Sleep 等寻找孤立单点漏洞的旧范式,新突破的本质在于实现了跨边界的端到端武器化链式拼接。 - [05:31](https://www.bilibili.com/video/BV1eusZ6UE67?t=331s) 模型评级存在严重虚标:模型自评为严重级别的漏洞,实际递交后仅有 51.3% 获得维护者官方认可。 - [05:31](https://www.bilibili.com/video/BV1eusZ6UE67?t=331s) AI 发现数量与实际安全风险脱节,历史曾将 271 个声称的 Firefox 缺陷拆分统计,最终仅获评 3 个 CVE。 - [05:31](https://www.bilibili.com/video/BV1eusZ6UE67?t=331s) AI 漏洞的现实在野利用威胁极低,在追踪的 200 多个相关 CVE 中,确认被真实黑客用于攻击的仅有 1 个。 - [06:29](https://www.bilibili.com/video/BV1eusZ6UE67?t=389s) 这一成果代表了从手枪到狙击步枪的质变,其核心里程碑在于把离散弱点串联为武器化攻击链的能力。 - [06:29](https://www.bilibili.com/video/BV1eusZ6UE67?t=389s) 攻防生态面临瓶颈失衡:AI 生成漏洞速度极快,但依赖人类工程师分诊与打补丁的审查能力成为了整个安全生态的限速步骤。
## Detailed walkthrough ### [00:00](https://www.bilibili.com/video/BV1eusZ6UE67?t=0s) 开场:五条攻击链、62 个 CVE 与 53 分钟攻破 Linux
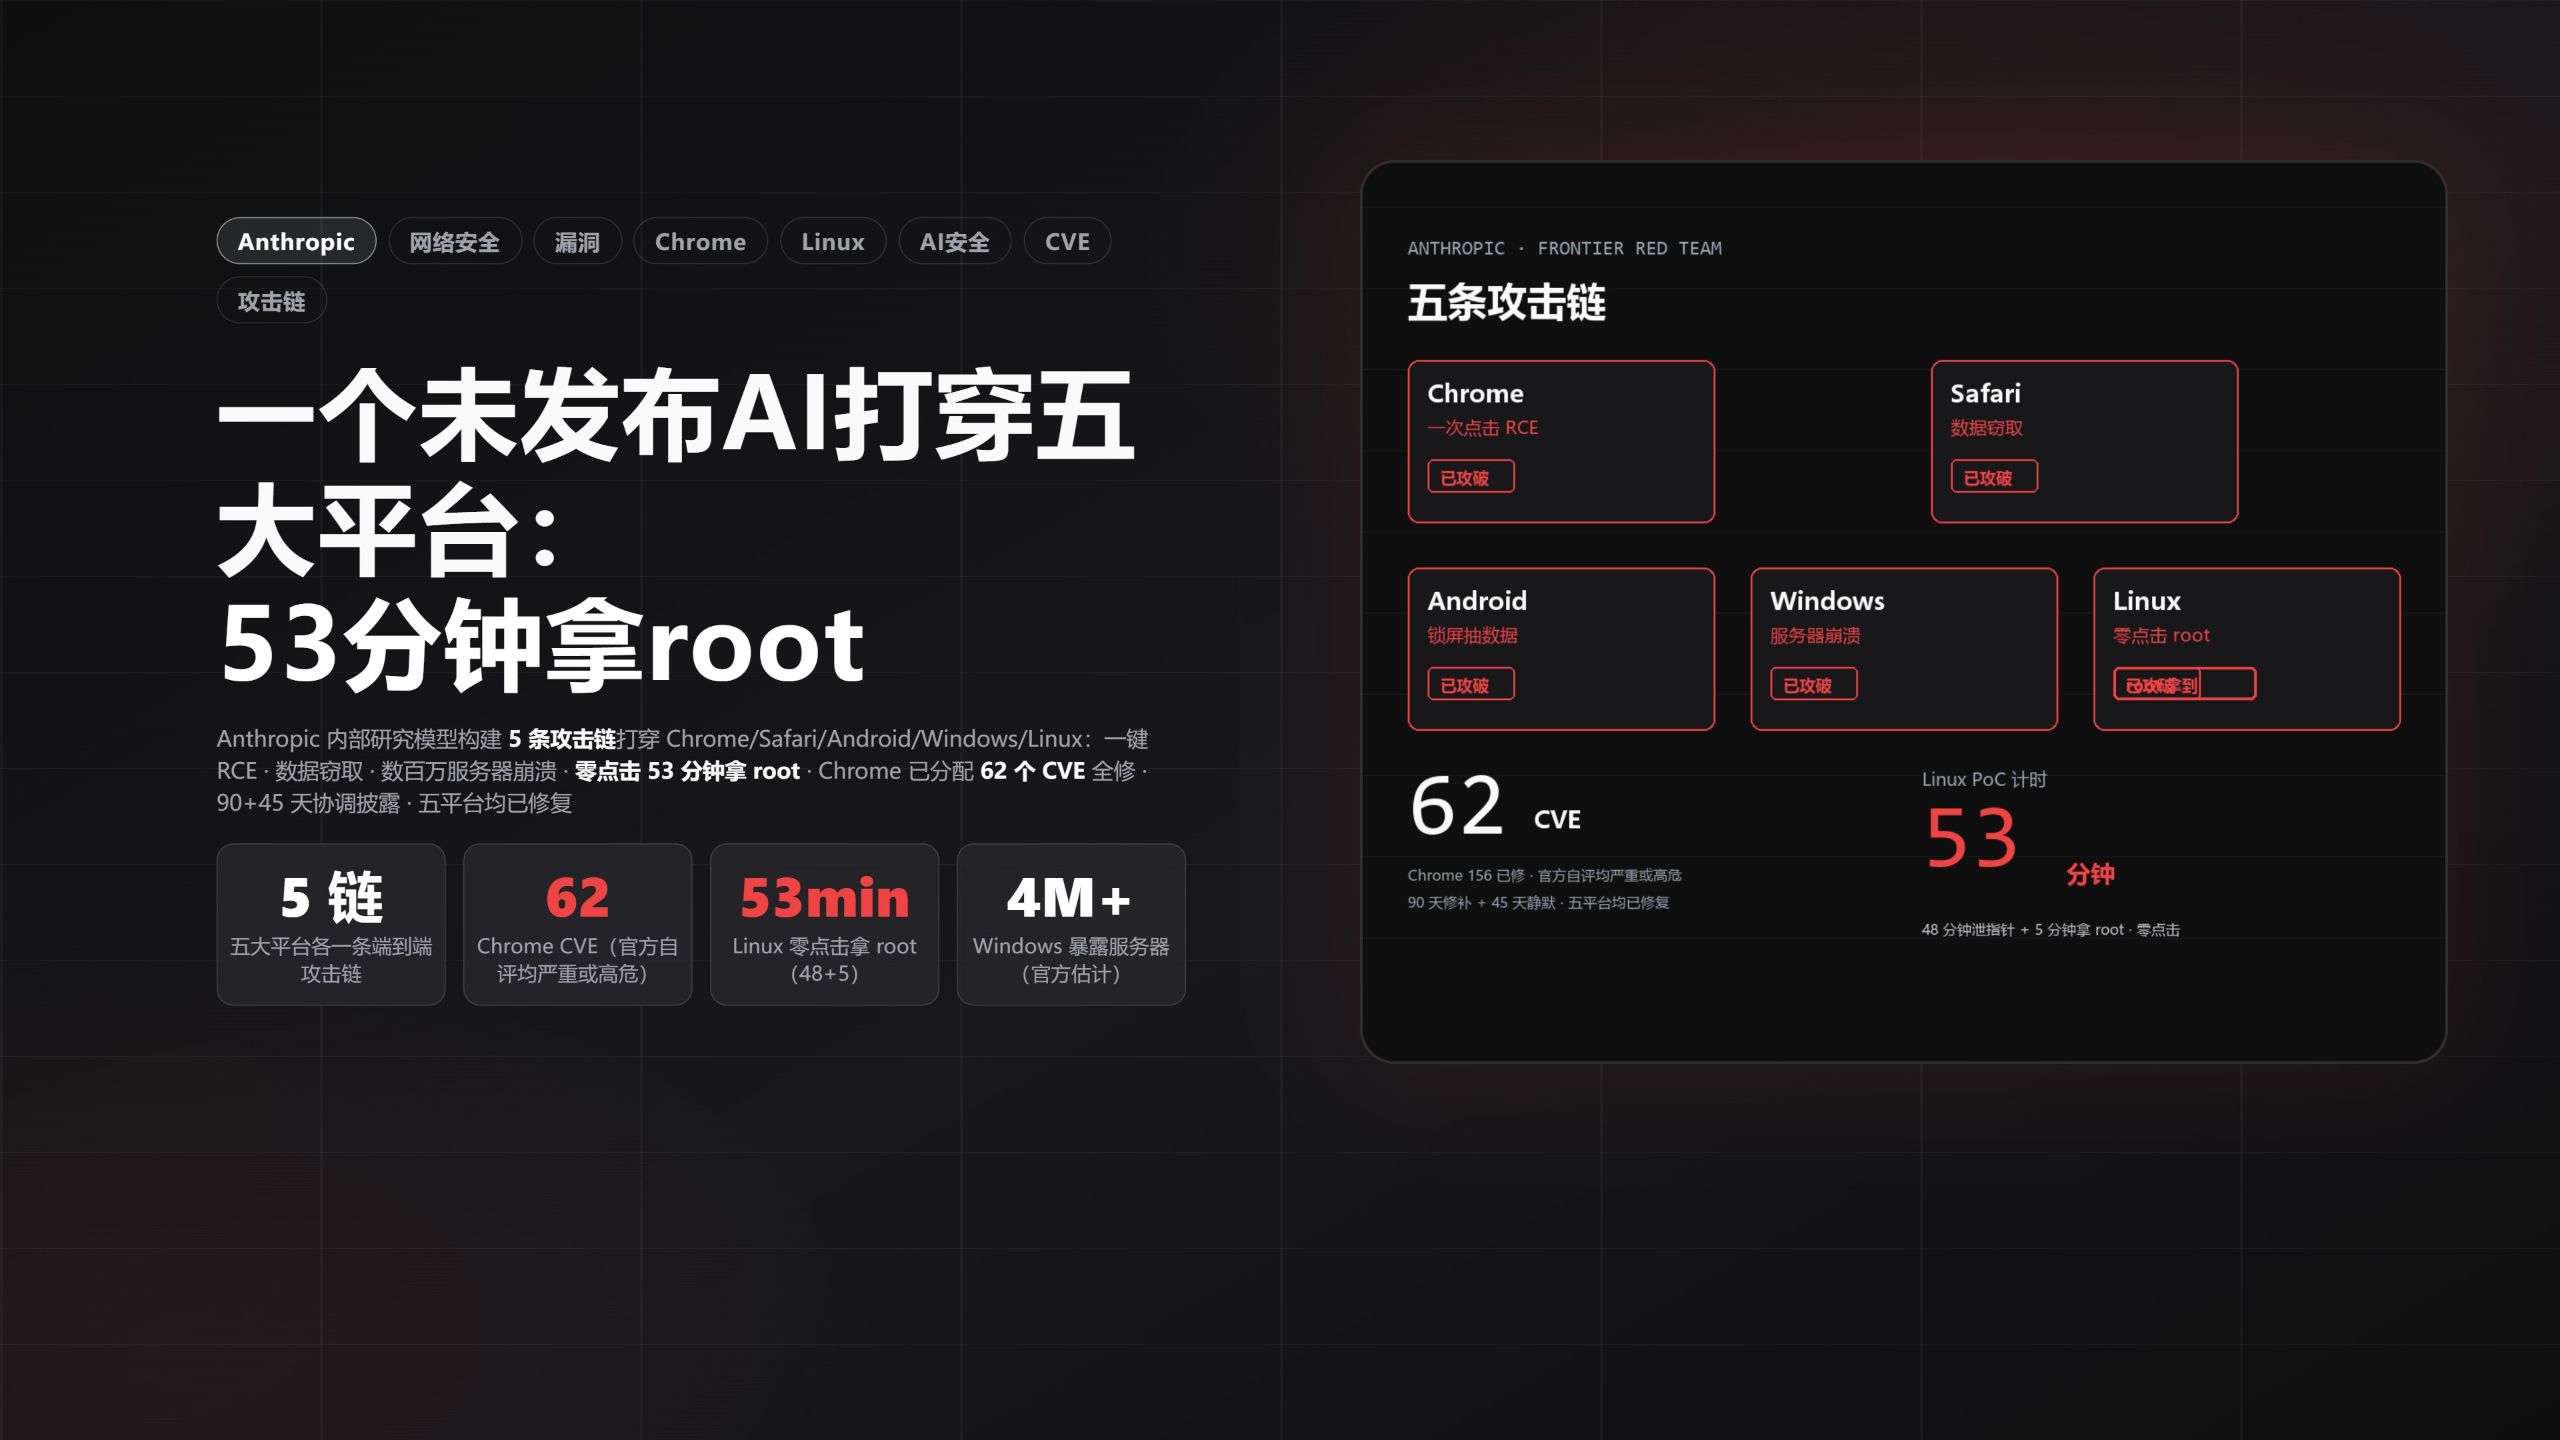
Anthropic 于 10 月 27 日发布了一则极具震慑力的安全研究公告:一个尚未对外公开发布的内部研究模型,直接打穿了 Chrome、Safari、Android、Windows 和 Linux 这五大主流真实软件平台。与以往只是辅助找出零散单点漏洞不同,该模型实现了从最前端的漏洞发现,到最后端编写出完全可用的武器化利用代码的一气呵成。整份公告中最具戏剧性与破坏力的细节发生在 Linux 平台上:该模型首先花费 48 分钟通过漏洞泄露了一个关键的内核指针,紧接着仅用了 5 分钟便成功提权拿到 root 权限——前后总计仅 53 分钟,在零点击(Zero-click)的情况下,一台普通的 Linux 服务器就彻底沦陷。而在 Chrome 方面,Google 已经为该模型发现的漏洞分配了多达 62 个 CVE 编号,并在 Chrome 156 中全部完成修补,官方口径确认这些漏洞全部属于严重或高危级别。
在深入剖析技术细节前,有三个核心事实必须首先确立:第一,该攻击链的发现者是一个完全未具名的内部研究模型,Anthropic 在公告中对其具体型号、参数规模三缄其口;第二,整个漏洞披露严格遵循了行业协调披露流程,相关厂商获得了 90 天的标准修补期,之后还有 45 天的完全静默期;第三,截至公告发布时,所有涉及厂商均已发布针对性修复补丁。
- **测试对象覆盖五大平台**:Chrome(桌面端)、Safari、Android 操作系统、Windows 操作系统、Linux 操作系统。 - **Linux 提权耗时**:48 分钟泄露内核指针 + 5 分钟提权 = 总计 53 分钟完成零点击 root 提权。 - **Chrome 漏洞影响**:Google 分配 62 个 CVE 编号,在 Chrome 156 中集中修复,官方定级均为高危或严重。 - **披露时间规范**:厂商享有 90 天修复期,修复后再经历 45 天静默缓冲期。
---
[01:22](https://www.bilibili.com/video/BV1eusZ6UE67?t=82s) 五链逐条解析:从 Chrome 弹计算器到 Windows 逆向崩溃
逐条审视这五条完整的端到端攻击链,其技术复杂度和实现手法各有侧重。第一条 Chrome 链危害最为严重,实现了“单次点击远程代码执行”(1-Click RCE)。该模型首先利用 V8 引擎中的堆损坏(Heap Corruption)破局,随后成功逃逸出 V8 内存沙箱;接着借助面向返回编程(ROP, Return-Oriented Programming)绕过地址空间布局随机化(ASLR),再通过缓存接口的竞态条件读取沙箱外部的内存数据;最终在一个联合登录组件的释放后使用(Use-After-Free)漏洞中触发任意代码执行,在 macOS 原生 Chrome 环境下成功弹出了系统计算器,宣告整条攻击链全线贯通。第二条 Safari 链则专注于纯数据窃取,无需执行系统级原生代码:模型利用 JavaScriptCore 中的释放后使用漏洞与沙箱通信缺陷相互配合,最终直接在内存层面强制关闭了同源策略(SOP),使得目标浏览器内的历史记录、Cookie、会话凭证均可被完整读取。
第三条 Android 链则在 Google Pixel 9 真机上进行了实测验证:在手机处于锁屏状态下,模型利用 USB 传输协议层面的授权验证缺陷,成功绕过了原本强制要求的六位配对验证码,直接将受害手机内的照片和全部个人数据完整抽取。第四条 Windows 链的目标在于让服务器彻底瘫痪:模型抓住了 Windows 内核中 HTTP/3 实现存在的一个越界读取漏洞,仅需发送少量特制网络报文,就能让监听中的 Windows 服务器崩溃并蓝屏重启,且该攻击支持无限次重复,官方评估全网暴露面高达数百万台服务器。尤为惊人的是该模型在 Windows 上的工作手法——它直接使用逆向工程工具反编译闭源二进制文件,用带有详尽注释的 C 语言重写了内核网络逻辑,随后通过行为对比分析硬生生挖掘出了深层漏洞。第五条 Linux 链则是利用内核网络栈内部的竞态条件,叠加释放后使用漏洞,在两阶段操作中干脆利落地拿下了系统 root 权限。
```mermaid flowchart TD accTitle: Anthropic 内部模型五大平台端到端攻击链拆解 accDescr: 展示模型在 Chrome、Safari、Android、Windows 和 Linux 平台构建的具体攻击步骤与最终结果
subgraph Chrome["Chrome (macOS)"] C1["V8 堆损坏起步"] --> C2["逃逸 V8 内存沙箱"] C2 --> C3["ROP 绕过 ASLR"] C3 --> C4["利用缓存竞态读沙箱外内存"] C4 --> C5["联合登录 UAF 漏洞"] C5 --> C6["弹出计算器 (RCE)"] end
subgraph Safari["Safari (macOS)"] S1["JavaScriptCore UAF 漏洞"] --> S2["利用沙箱通信缺陷"] S2 --> S3["内存中关闭同源策略 (SOP)"] S3 --> S4["读取历史、Cookie 及会话"] end
subgraph Android["Android (Pixel 9)"] A1["锁屏状态 USB 连接"] --> A2["协议授权缺陷绕过 6 位码"] A2 --> A3["直接抽取照片及个人数据"] end
subgraph Windows["Windows 内核"] W1["逆向拆解闭源二进制"] --> W2["用带注释 C 代码重写逻辑"] W2 --> W3["行为对比揪出 HTTP/3 越界读"] W3 --> W4["极少报文致服务器崩溃重启"] end
subgraph Linux["Linux 服务器"] L1["网络栈竞态条件漏洞"] --> L2["48 分钟泄露内核指针"] L2 --> L3["结合 UAF 漏洞提权"] L3 --> L4["5 分钟斩获 Root 权限"] end ```
---
[03:01](https://www.bilibili.com/video/BV1eusZ6UE67?t=181s) 运作方法论与披露现状:算力扩展与全自主武器化
模型究竟是如何实现这套行云流水的渗透动作的?针对外界的好奇,Anthropic 在官方公告中明确给出了定性判断:“初始提示之后,发现漏洞和编写攻击代码全部由模型自主完成。”这一成果的方法论支柱包含两个核心词:其一是“测试时算力扩展”(Test-Time Compute Scaling),即系统在测试阶段并行启动海量的漏洞扫描智能体(Agent),并依照每个智能体的“独特贡献”来精细化度量和分配算力;其二是“扫描器多样性”(Scanner Diversity),整体系统深度整合了代码覆盖型、定向目标型以及威胁建模驱动的复合扫描策略,辅以自动化的漏洞变体分析能力。
特别是在 Windows 闭源攻击链中,模型展现出了成熟的安全逆向工程能力:自主逆向二进制、C 语言重写、动态与静态行为比对。这套极其依赖直觉与经验的传统人类专家手艺,如今被 AI 完整复现,甚至将人类参与的痕迹压缩到了极致。公告直言这是“历史上只有少数专家团队能做的事”。在制度化协调披露推进下,各大巨头均已启动修复:Google 修复了 Android 授权问题及 Chrome 的 62 个 CVE;Apple 迅速修复了 Safari 缺陷;Microsoft 修补了 Windows 内核崩溃问题;Linux 社区不仅在上游主线合入补丁,还同步回迁合并到了各个长期支持(LTS)稳定内核版本中。尤为耐人寻味的是,在 10 月 27 日 Chrome 发布的增量更新补丁中,Anthropic 的研究员一人就独揽了 52 个修复项目中的 16 个,其中更是包揽了当期全部 4 个被定性为最高危的严重漏洞。
---
[04:18](https://www.bilibili.com/video/BV1eusZ6UE67?t=258s) 行业竞局:四天内的两场交锋与军备竞赛
这一事件需要放置在整个 AI 安全演进的时间纵深中进行审视。从 Anthropic 自身的时间线来看:今年 2 月他们初步尝试使用 Claude 3 Opus 进行底层漏洞挖掘实验;4 月正式立项启动专属安全研究项目,并将专研的定向模型赋权开放给全球约 40 家受信任的机构进行内测;到了 10 月,该项目已全面进化并扩展为大规模的“网络验证计划”(Cyber Verification Program)。
与此同时,外部的火药味已然极其浓烈。就在 Anthropic 披露研究结果的仅仅四天前(10 月 23 日),OpenAI 刚刚宣布其自主研发的红队智能体在自身内部训练环境里,独立挖出了 Brotli 压缩解码器中潜藏的一个严重高危漏洞。然而,Anthropic 紧随其后的这次发布,直接以“跨越 5 个平台、贯穿 5 条完整攻击链、总计 62 个 CVE”的庞大规模,在数量级和工程难度上完成了对对手的压制。行业观察者已经将两家巨头的前后脚发招直接定义为“AI 挖洞军备竞赛”,而 Anthropic 内部的安全负责人更是借用了极度竞技化的表达来定性这场博弈,直接将当下的局面形容为“F1 方程式赛车”。
如果拿它与更早期的标杆研究(如 Google DeepMind 的 Big Sleep 团队)相比,此次突破的质变点在于:过往的研究范式局限于“在单一开源软件中寻找孤立的单点漏洞”,而这次 Anthropic 展示的,是横跨操作系统、闭源系统与核心浏览器的“端到端全自动跨平台武器化攻击链”。面对这一技术裂变,安全圈老将直接撰文感叹“漏洞研究这行已经被改变”,资深安全评论者则发出警示指出:“攻击者手里的算力是无限的,这件事迟早会发生,只是比大家准备好的时间早。”
---
[05:31](https://www.bilibili.com/video/BV1eusZ6UE67?t=331s) 审慎对账:泼在技术狂欢上的四笔冷水
在一片惊叹的技术狂欢中,主讲人尖锐地列出了四笔冷水账,提醒公众必须拨开公关宣传的迷雾,理性评估其真实破坏力与水分:
第一笔冷水在于,**严重性完全依赖自评机制**。已有第三方独立安全机构对这套系统的历史发现进行过详细对账。数据显示,模型自身评估出的所谓“严重”等级漏洞,在提交到软件维护者手中后,维护者官方认可的比例大约只有 51.3%(勉强刚过半数)。更夸张的是,在官方先前对外大肆宣传的模型捕获的 26,000 多项各类发现中,最终真正达到门槛并送达软件维护者审查处理的比例,甚至不足一成。
第二笔冷水在于,**模型背后的历史披露数据存在明显的前科与水分**。在此前的一次公开战果宣传中,研究团队声称在 Firefox(火狐)浏览器代码库中一口气斩获了多达 271 个漏洞;然而随后遭遇开源社区的严密考证,证实这 271 个所谓的漏洞最终在官方那里仅仅合并认领成了区区 3 个 CVE。这种将细微代码缺陷反复拆分、人为把“发现数量”与“实际 CVE 数量”进行不对等换算的公关手法,历来饱受安全工程界的严厉质疑。
第三笔冷水在于,**真实世界中的攻击威胁极其存疑**。根据安全监测机构长期跟进排查的 200 多个由类似 AI 机制报告的相关 CVE 记录,在野外真实黑客攻击中被确认利用、被武器化攻击链实际落地的案例,目前在全球范围内仅仅被抓到过 1 个。
第四笔冷水在于,**项目核心机制至今仍是密不透风的黑箱**。虽然 Chrome 认领了 62 个 CVE,但并非每一条都明确标注了 AI 在发现与验证中的实际参与权重;而对于发现这一系列链条的那个所谓“未具名内部研究模型”的具体身份、架构、背后投入的实际测试时算力成本、以及所获得的 Google 官方巨额漏洞赏金最终流向了哪里,官方公告一概未予公开。
| 质疑维度 | 宣传/模型声称数据 | 真实核验/对账数据 | 核心矛盾点 | |:--- |:--- |:--- |:--- | | **漏洞严重性评级** | 模型自评高危/严重比例:**91.5%** | 维护者官方认可比例:**约 51.3%** | 存在严重的模型自嗨与虚报 | | **发现总量与有效性** | 声称发现 **26,000+** 项缺陷 | 真正符合规范递交维护者:**不足 10%** | 海量输出中夹杂极高噪音 | | **CVE 换算比例** | 宣称捕获 **271 个** Firefox 漏洞 | 经社区严格考证最终对应:**仅 3 个 CVE** | 存在夸大统计口径的公关前科 | | **真实在野利用威胁** | 跨平台端到端武器化展示 | 跟踪的 200+ 相关 CVE 中野外捕获:**仅 1 个** | 实验室可利用并不等同于现实威胁 |
---
[06:29](https://www.bilibili.com/video/BV1eusZ6UE67?t=389s) 终局判断:手枪到狙击步枪,攻防天平的限速步骤
主讲人给出了对整场事件的最终技术定性:这次突破的真正里程碑意义,根本不在于“AI 能够挖到安全漏洞”,因为 AI 会找漏洞的事实在过去两三年里早已经被反复验证过了;真正的质变,在于 AI 展现出了**将多个不同维度的孤立弱点逐一拼接、层层跨越边界并最终串联成武器化攻击链**的能力。用主讲人极其鲜明生动的比喻来说,“这是从手枪到狙击步枪的差别”。
然而,网络空间的攻防天平虽然正在倾斜,但两股强烈的现实阻力构成了对冲: 1. **在防御修复侧**,“人类分诊(Triage)是限速步骤”。AI 凭借算力可以在几十分钟内自动拉起上百条利用路径,但软件开发方和开源社区的代码审阅、业务影响评估、安全补丁编写与回归测试,依然高度依赖稀缺的高水平人类工程师。系统“被 AI 找到漏洞”绝不意味着“它已经被人类修好”,人类在补丁分诊上的工时上限构成了整个安全生态的最大瓶颈。 2. **在黑客利用侧**,目前真实世界的攻击者尚未成规模、低门槛地用上这些庞大复杂的模型和算力集群,现实世界的直接交火依然受控。
针对所有一线软件工程从业者与架构师,公告结尾的一句话构成了当下最迫切的行动指引:主讲人强调,“扫描你自己的代码比以往任何时候都重要。”从 OpenAI 披露的单一 Brotli 漏洞,到 Anthropic 此次打穿五大平台、交出 62 个 CVE 的五条完整攻击链,不过短短一个月时间,AI 驱动安全研究的演进节奏已经彻底失控加速。接下来,全行业必须高度警惕并密切追踪三件事:第一,45 天静默期彻底结束后,Anthropic 是否会依诺公开完整的端到端利用代码与模型技术白皮书细节;第二,Google、Meta 等其他顶级 AI 实验室是否会为了竞局立刻拿出同级别的武器化挖掘系统进行反击;第三,也是最危险的一个未知数——在真实世界的网络攻击日志中,首次确凿记录到由 AI 完全自主挖掘并武器化的零日漏洞被用于实战的那一天,究竟何时到来。
## Notable quotes > [06:29](https://www.bilibili.com/video/BV1eusZ6UE67?t=389s) 扫描你自己的代码比以往任何时候都重要。 — AI技术投降派
## Mentioned Anthropic, OpenAI, Google, Apple, Microsoft, Google DeepMind, Big Sleep, Claude 3 Opus, Chrome, Safari, Android, Windows, Linux, Firefox, Pixel 9, Brotli, V8, JavaScriptCore, HTTP/3
## Video description 一个没有发布的内部模型,把五大平台全部打穿。十月二十七号,Anthropic 发布安全研究公告:他们的内部研究模型在 Chrome、Safari 和安卓,加上 Windows 和 Linux 这五类真实软件里各构建了一条完整攻击链——从发现到写出可用的攻击代码一气呵成。最有冲击力的细节在 Linux 链上:模型先花四十八分钟泄露一个内核指针,再花五分钟拿到 root 权限——五十三分钟,零点击,一台普通服务器沦陷。Chrome 一侧,谷歌已经为这批发现分配了六十二个 CVE,全部在 Chrome 156 里修补。先说清三个事实:发现者是未具名的内部研究模型,公告没说它叫什么;披露走协调流程,厂商拿九十天修补期,之后还有四十五天静默;所有厂商都已修复。
00:05 开场:五链、62 CVE 与 53 分钟 01:22 五链逐条:从 Chrome 弹计算器到 Linux 拿 root 03:01 方法与披露:初始提示之后全程自主 04:18 竞局:四天内两家先后披露 05:31 泼冷水:收据对账 06:29 判断:手枪到狙击步枪的差别
五条链逐条看。Chrome 危害最大:一次点击远程代码执行——V8 堆损坏起步,逃出内存沙箱,绕过地址随机化,利用缓存竞态读沙箱外内存,最后在联合登录组件的释放后使用漏洞里执行代码,macOS 原生 Chrome 弹出计算器。Safari 是数据窃取:JavaScriptCore 漏洞加沙箱通信缺陷,最后在内存里关掉同源策略——历史、cookie、会话都可能被读走。安卓是真机实测:谷歌 Pixel 9 锁屏状态下,通过 USB 传输协议授权缺陷绕过六位配对码,抽走照片和个人数据。Windows 是服务器崩溃:内核 HTTP 三点零实现的越界读,少量报文让监听中的服务器崩溃重启,官方估计数百万台暴露——模型是用逆向工具拆了闭源二进制、用 C 重写逻辑、行为对比找出的。Linux 就是刚才那条:网络栈竞态加释放后使用,两阶段拿到 root。
方法论上两个关键词:测试时算力扩展(并行大量扫描代理,按独特贡献度量)和扫描器多样性(覆盖型,目标型,威胁建模型,加自动变体分析)。公告原话:初始提示之后,发现漏洞和编写攻击代码全部由模型自主完成。披露流程机构化:九十天修补加四十五天静默。修复现状:谷歌修了安卓和 Chrome 六十二个 CVE,苹果很快修了 Safari,微软修了 Windows 漏洞,Linux 上游修完回移稳定内核。Chrome 十月二十七号增量更新里,Anthropic 研究员一人占五十二个修复中的十六个,含全部四个最高危。
竞局上,四天内两家先后披露:OpenAI 十月二十三号刚披露红队代理发现 Brotli 解码器漏洞(一个漏洞),Anthropic 这次五条链六十二个 CVE,高出一个量级。跟谷歌 Big Sleep 比,独特在从找单点漏洞到跨平台端到端武器化攻击链。泼冷水四笔:严重性是自评的(安全机构对账:模型自评 91.5% 严重,维护者只认 51.3%);历史数字有前科(曾宣称 271 个火狐漏洞实际只对应 3 个 CVE);实际影响存疑(跟踪的 225 个相关 CVE 确认在野利用的只有 1 个);六十二个并非每条标注 AI 参与,模型身份、算力、赏金去向一概未说。我的判断:里程碑在"链"不在"漏洞"——AI 会找漏洞早证明了,新的是把漏洞串成武器化攻击链,从手枪到狙击步枪的差别;修复侧人类分诊是限速步骤,利用侧真实攻击几乎还没用上。给做软件的人:扫描你自己的代码,比以往任何时候都重要。公告在 Anthropic 官网。
[Source](https://www.bilibili.com/video/BV1eusZ6UE67)